Khi công nghệ Deepfake trở thành “công cụ triệu đô” của tội phạm
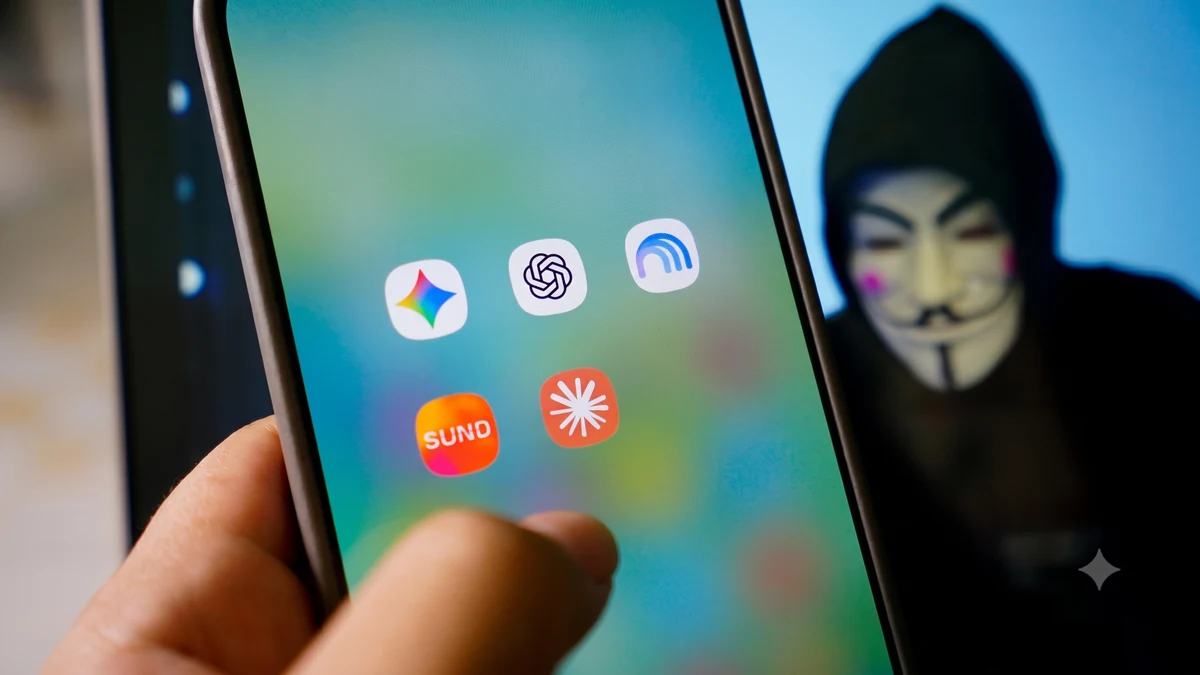
Sự việc ngân hàng tư nhân Fideuram (Italy) bị đánh cắp gần 100 triệu USD không đơn thuần là một vụ trộm, mà là minh chứng cho kỷ nguyên mới của tội phạm tài chính. Việc những kẻ tấn công kết hợp giữa tin nhắn WhatsApp giả mạo danh tính CEO và công nghệ AI để giả giọng luật sư cho thấy một kịch bản “Social Engineering” (tấn công tâm lý) được lập trình cực kỳ tinh vi.
Tại sao lừa đảo bằng AI lại nguy hiểm đến vậy?
Khác với các hình thức lừa đảo truyền thống thường đi kèm với những lỗi ngữ pháp hoặc yêu cầu phi lý, lừa đảo bằng AI tận dụng sự tin tưởng sẵn có trong môi trường doanh nghiệp:
- Tính xác thực cao: Công nghệ giả mạo giọng nói (voice cloning) hiện nay đã đạt đến trình độ có thể mô phỏng cảm xúc, nhịp điệu và âm sắc đặc trưng của người thật.
- Đánh vào tâm lý cấp bách: Kẻ xấu thường tạo ra các kịch bản “giao dịch khẩn cấp” hoặc “cần bảo mật tuyệt đối”, khiến nạn nhân áp lực và bỏ qua các quy trình kiểm duyệt (compliance) thông thường.
- Vượt qua các rào cản nhận diện: Khi giọng nói khớp với kỳ vọng của nạn nhân, hàng rào cảnh giác tâm lý gần như bị phá bỏ hoàn toàn.
So sánh: Lừa đảo truyền thống và Lừa đảo ứng dụng AI
| Tiêu chí | Lừa đảo truyền thống | Lừa đảo bằng AI (Deepfake) |
|---|---|---|
| Công cụ | Email giả mạo, tin nhắn sơ sài | Giả mạo giọng nói, video deepfake, AI văn bản |
| Độ tin cậy | Thấp, dễ nhận biết qua lỗi trình bày | Rất cao, khó phân biệt với người thật |
| Quy mô | Thường là quy mô nhỏ, đại trà | Tấn công có mục tiêu (Spear Phishing) |
| Khả năng truy vết | Dễ lần theo dấu vết kỹ thuật | Rất khó do chuyển đổi tiền tệ, tiền điện tử |
Checklist: Phòng tránh rủi ro lừa đảo công nghệ cao trong doanh nghiệp
Để bảo vệ tài sản và thông tin, các tổ chức cần thiết lập một quy trình kiểm soát nghiêm ngặt trước những yêu cầu giao dịch bất thường:
- Xác thực đa kênh (Multi-factor verification): Không bao giờ thực hiện chuyển khoản dựa trên chỉ thị từ một kênh duy nhất (ví dụ: chỉ qua WhatsApp). Cần gọi điện hoặc gặp mặt trực tiếp để xác nhận qua kênh liên lạc chính thức đã biết.
- Thiết lập quy trình duyệt giao dịch: Mọi khoản chi lớn phải đi qua ít nhất 2-3 cấp phê duyệt độc lập, không chấp nhận sự ưu tiên “khẩn cấp” từ bất kỳ cá nhân nào, kể cả cấp trên.
- Đào tạo nhận thức về Deepfake: Nhân viên tài chính và lãnh đạo cần được cập nhật về sự tồn tại của công nghệ giả mạo giọng nói để luôn giữ tâm thế “nghi ngờ một cách lành mạnh”.
- Sử dụng chữ ký số và mã hóa: Tăng cường sử dụng các phương thức xác thực danh tính bằng khóa bảo mật thay vì chỉ dựa vào giọng nói hay tin nhắn văn bản.
Góc nhìn từ chuyên gia: Sự chủ quan là lỗ hổng lớn nhất
Dù AI có phát triển đến đâu, cốt lõi của những vụ lừa đảo này vẫn đánh vào “lỗ hổng con người”. Kẻ xấu không tấn công hệ thống tường lửa của ngân hàng, chúng tấn công vào quy trình ra quyết định của con người.
Tại khanhtrinh.io.vn, chúng tôi nhận định rằng: Trong kỷ nguyên AI, an ninh mạng không chỉ là việc lắp đặt các phần mềm bảo mật đắt tiền, mà là xây dựng văn hóa làm việc minh bạch. Khi nhận được một yêu cầu chuyển tiền bất thường, dù từ chính CEO của bạn, hãy coi đó là một tín hiệu cảnh báo thay vì một mệnh lệnh cần thực thi ngay lập tức.
Việc để mất hơn 40 triệu USD (số tiền không thể truy hồi trong vụ Fideuram) là lời nhắc nhở đắt giá cho mọi doanh nghiệp về sự cần thiết của việc nâng cấp quy trình kiểm soát tài chính trong thời đại số.