Inactivity Reboot trên iPhone hoạt động như thế nào?
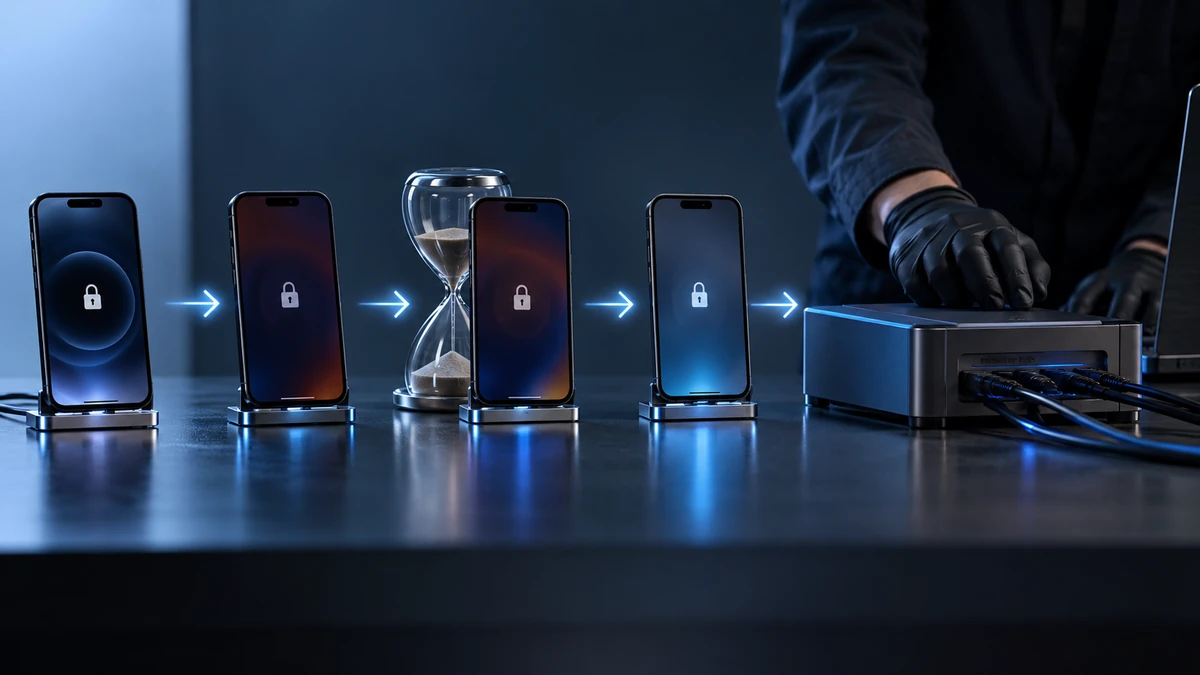
Inactivity Reboot là cơ chế bảo vệ được Apple đưa vào iOS nhằm thu hẹp khoảng thời gian mà một thiết bị bị khóa vẫn tồn tại ở trạng thái thuận lợi hơn cho hoạt động pháp y số. Theo các thông tin đã được công bố, nếu iPhone không được mở khóa trong khoảng 72 giờ, thiết bị có thể tự khởi động lại.
Điểm quan trọng không nằm ở thao tác khởi động lại đơn thuần mà ở sự thay đổi trạng thái bảo mật. Trước khi khởi động lại, một iPhone từng được người dùng mở khóa kể từ lần khởi động gần nhất thường ở trạng thái AFU, viết tắt của After First Unlock. Sau khi khởi động lại và trước khi mật mã được nhập lần đầu, thiết bị chuyển sang BFU, tức Before First Unlock.
AFU và BFU khác nhau ở đâu?
Trong trạng thái AFU, một số khóa bảo vệ dữ liệu cần thiết cho hoạt động bình thường của hệ thống đã trở nên khả dụng sau lần mở khóa đầu tiên. Điều đó không có nghĩa toàn bộ dữ liệu trên iPhone đều có thể được đọc tự do, nhưng trạng thái này thường tạo ra nhiều cơ hội thu thập dữ liệu hơn cho các công cụ pháp y chuyên dụng.
Ngược lại, ở trạng thái BFU, nhiều lớp dữ liệu vẫn được bảo vệ cho đến khi người dùng nhập đúng mật mã sau khi thiết bị khởi động. Vì vậy, việc tự động đưa iPhone trở lại BFU sau thời gian dài không được mở khóa làm giảm đáng kể cửa sổ thời gian dành cho hoạt động phân tích pháp y.
GrayKey được cho là vượt qua giới hạn 72 giờ bằng cách nào?
Thông tin xuất hiện vào đầu tháng 10/2026 cho biết Magnet Forensics, công ty đứng sau GrayKey, đã giới thiệu khả năng bảo toàn trạng thái thuận lợi cho việc thu thập dữ liệu trên iPhone bất chấp Inactivity Reboot. Báo cáo ban đầu dựa trên một video đào tạo dành cho cơ quan thực thi pháp luật được cho là có từ đầu năm 2025.
Hai thành phần được nhắc đến là GrayKey Preserve và Evidence Preservation Mode dành cho phần cứng GrayKey. Theo mô tả của Magnet Forensics, giải pháp có thể bảo toàn trạng thái AFU ngay cả khi iPhone khởi động lại hoặc mất nguồn, qua đó hạn chế tác động mà Inactivity Reboot vốn được thiết kế để tạo ra.
Điểm cần phân biệt là GrayKey Preserve được mô tả như một giải pháp bảo toàn trạng thái phục vụ pháp y số. Những thông tin công khai hiện có không đồng nghĩa với việc công cụ này đã phá mật mã iPhone hoặc có thể mở khóa mọi thiết bị.
Đây chưa phải một phương thức khai thác được công khai
Magnet Forensics chưa công bố chi tiết kỹ thuật giải thích chính xác cơ chế hoạt động. Vì vậy, chưa thể khẳng định giải pháp can thiệp vào bộ đếm thời gian, thành phần quản lý trạng thái hệ thống hay sử dụng một kỹ thuật hoàn toàn khác.
Quan trọng hơn, các báo cáo công khai chưa cung cấp kiểm chứng độc lập đầy đủ về danh sách mẫu iPhone, phiên bản iOS tương thích hoặc tỷ lệ thành công. Do đó, cách diễn đạt chính xác hơn là Magnet Forensics tuyên bố có khả năng giảm hoặc vô hiệu hóa tác động thực tế của Inactivity Reboot trong một số quy trình pháp y, thay vì khẳng định GrayKey đã phá vỡ hoàn toàn lớp bảo mật của iPhone.
Vì sao khả năng bảo toàn AFU lại quan trọng?
Trong điều tra số, thời gian có thể ảnh hưởng trực tiếp đến lượng dữ liệu có thể bảo toàn. Một thiết bị bị thu giữ không phải lúc nào cũng được chuyển ngay tới phòng thí nghiệm pháp y; quy trình pháp lý, vận chuyển và hàng đợi phân tích đều có thể kéo dài.
- Kéo dài cửa sổ pháp y: Nếu trạng thái AFU thực sự có thể được bảo toàn, giới hạn 72 giờ sẽ không còn tạo ra áp lực thời gian giống như trước.
- Hạn chế mất dữ liệu theo thời gian: Magnet Forensics cho biết các chế độ bảo toàn của hãng còn hướng tới việc giữ lại một số dữ liệu có thể hết hạn hoặc bị hệ thống dọn dẹp.
- Tách bảo toàn khỏi trích xuất: GrayKey Preserve được mô tả chủ yếu như thiết bị giữ nguyên trạng thái dữ liệu để phục vụ phân tích sau đó, chứ không đơn giản là một thiết bị mở khóa tức thời.
So sánh AFU, BFU và khả năng được GrayKey Preserve tuyên bố
| Đặc điểm | AFU | BFU sau khởi động lại | GrayKey Preserve được tuyên bố |
|---|---|---|---|
| Trạng thái thiết bị | Đã được mở khóa ít nhất một lần kể từ khi khởi động | Chưa được mở khóa lần đầu sau khi khởi động | Hướng tới bảo toàn lợi thế của trạng thái AFU |
| Khả năng tiếp cận dữ liệu | Một số lớp dữ liệu và khóa cần thiết cho hoạt động hệ thống đã khả dụng | Nhiều dữ liệu tiếp tục được bảo vệ cho đến khi nhập mật mã | Có thể duy trì khả năng phục vụ thu thập pháp y theo tuyên bố của nhà cung cấp |
| Tác động của mốc 72 giờ | Có nguy cơ bị kết thúc khi Inactivity Reboot xảy ra | Thiết bị trở về trạng thái bảo vệ chặt hơn | Được tuyên bố có thể giảm tác động của việc khởi động lại |
| Mức độ xác minh công khai | Cơ chế bảo mật iOS đã được nghiên cứu rộng rãi | Cơ chế BFU được giới nghiên cứu bảo mật ghi nhận | Chi tiết kỹ thuật và phạm vi tương thích chưa được công khai đầy đủ |
GrayKey có thực sự mở khóa được mọi iPhone?
Không nên đồng nhất khả năng bảo toàn AFU với việc vượt qua mật mã trên mọi iPhone. Đây là hai vấn đề kỹ thuật khác nhau. Việc duy trì một trạng thái thuận lợi cho pháp y có thể giúp bảo toàn cơ hội thu thập dữ liệu, nhưng không tự động chứng minh rằng công cụ có thể giải mã toàn bộ thiết bị.
Khả năng thực tế còn có thể phụ thuộc vào mẫu iPhone, phiên bản iOS, trạng thái thiết bị tại thời điểm tiếp cận và các lỗ hổng mà công cụ đang sử dụng. Khi phương thức kỹ thuật không được công bố, những khẳng định rộng hơn về phạm vi khai thác cần được xem xét thận trọng.
Điều này có khiến iPhone trở nên kém an toàn?
Thông tin về GrayKey không đồng nghĩa rằng cơ chế mã hóa của iPhone đã mất tác dụng. Inactivity Reboot chỉ là một thành phần trong kiến trúc bảo mật nhiều lớp của iOS. Việc một công cụ pháp y chuyên dụng được tuyên bố có thể giảm hiệu quả của một lớp bảo vệ không có nghĩa toàn bộ hệ thống bảo mật đã bị phá vỡ.
Đối với người dùng thông thường, đây chủ yếu là một diễn biến đáng chú ý trong cuộc cạnh tranh giữa các cơ chế bảo vệ thiết bị và ngành pháp y số. Mức độ rủi ro thực tế đối với từng người còn phụ thuộc vào mô hình đe dọa, quyền truy cập vật lý vào thiết bị và khả năng tiếp cận những công cụ chuyên dụng như GrayKey.
Người dùng iPhone nên làm gì để tăng cường bảo mật?
Dù GrayKey là công cụ chuyên dụng, các nguyên tắc bảo mật cơ bản vẫn có giá trị trong việc giảm nguy cơ dữ liệu bị truy cập trái phép.
- Dùng mật mã đủ mạnh: Mật khẩu chữ và số dài, khó đoán có thể tăng đáng kể chi phí của các phương pháp dò mật mã so với mã PIN ngắn.
- Cập nhật iOS: Cài đặt các bản cập nhật bảo mật giúp giảm khả năng thiết bị tiếp tục tồn tại những lỗ hổng đã được Apple khắc phục.
- Bảo vệ quyền truy cập vật lý: Nhiều kỹ thuật pháp y phụ thuộc vào việc đối tượng có thiết bị trong tay, vì vậy kiểm soát quyền tiếp cận iPhone vẫn là lớp phòng vệ quan trọng.
- Cân nhắc Lockdown Mode khi có nguy cơ cao: Chế độ phong tỏa của Apple được thiết kế cho những người có nguy cơ trở thành mục tiêu của các cuộc tấn công số tinh vi. Tuy nhiên, không nên xem Lockdown Mode là biện pháp được chứng minh có thể ngăn mọi hình thức phân tích pháp y khi thiết bị đã bị kiểm soát vật lý.
Cuộc đua giữa bảo mật iPhone và công nghệ pháp y chưa kết thúc
Diễn biến liên quan đến GrayKey cho thấy một đặc điểm lâu dài của an ninh thiết bị di động: mỗi lớp phòng vệ mới đều có thể thúc đẩy các nhà nghiên cứu và nhà cung cấp công cụ pháp y tìm kiếm phương án thích ứng. Apple có thể tiếp tục thay đổi cơ chế bảo vệ trong những bản cập nhật iOS tiếp theo, trong khi các nhà cung cấp pháp y cũng sẽ điều chỉnh công nghệ tương ứng.
Ở thời điểm hiện tại, kết luận thận trọng nhất là Magnet Forensics đã tuyên bố GrayKey Preserve và Evidence Preservation Mode có thể bảo toàn trạng thái AFU trước tác động của Inactivity Reboot. Tuy nhiên, cơ chế kỹ thuật cụ thể, phạm vi iPhone và phiên bản iOS tương thích cũng như hiệu quả thực tế vẫn cần thêm dữ liệu độc lập để xác nhận.