Gemini API Managed Agents là gì và vì sao đáng chú ý?
Gemini API Managed Agents có thể được hiểu là cách tiếp cận giúp nhà phát triển xây dựng các quy trình AI tự hành trên một môi trường thực thi được quản lý, thay vì phải tự thiết kế toàn bộ lớp điều phối, sandbox và vòng đời tác vụ. Điểm đáng chú ý nằm ở khả năng kết hợp suy luận của mô hình với các công cụ phục vụ lập trình, quản lý tệp và xử lý dữ liệu trong môi trường biệt lập.
Với mô hình này, AI Agent không chỉ tạo câu trả lời dạng văn bản. Tác nhân có thể phân tích yêu cầu, lựa chọn công cụ phù hợp, thực thi nhiều bước liên tiếp, quan sát kết quả và điều chỉnh kế hoạch. Đây là nền tảng quan trọng cho những workflow như xử lý tài liệu, phân tích dữ liệu, kiểm tra mã nguồn hoặc tự động hóa các quy trình nghiệp vụ nhiều bước.
Những nâng cấp quan trọng của Gemini API Managed Agents
Gemini 3.6 Flash trở thành trung tâm của agentic workflow
Việc sử dụng Gemini 3.6 Flash làm mô hình mặc định hướng đến sự cân bằng giữa khả năng suy luận, tốc độ phản hồi, lập trình và sử dụng công cụ. Với các tác vụ agentic, tốc độ của từng lượt xử lý đặc biệt quan trọng bởi một yêu cầu của người dùng có thể kích hoạt nhiều bước suy luận và nhiều lần gọi công cụ liên tiếp.
Điều đáng quan tâm vì thế không chỉ là hiệu năng của một prompt đơn lẻ. Nhà phát triển cần đánh giá toàn bộ vòng đời của tác vụ, bao gồm khả năng lập kế hoạch, lựa chọn công cụ, xử lý kết quả trung gian và phục hồi khi một bước thực thi không đạt yêu cầu.
Environment Hooks bổ sung lớp kiểm soát trước và sau khi dùng công cụ
Environment Hooks là một trong những thành phần có giá trị lớn đối với hệ thống AI cần vận hành trong môi trường kiểm soát. Thay vì để Agent gọi công cụ như một hộp đen, nhà phát triển có thể đặt các điểm kiểm tra trước và sau quá trình thực thi thông qua những sự kiện như pre_tool_execution và post_tool_execution.
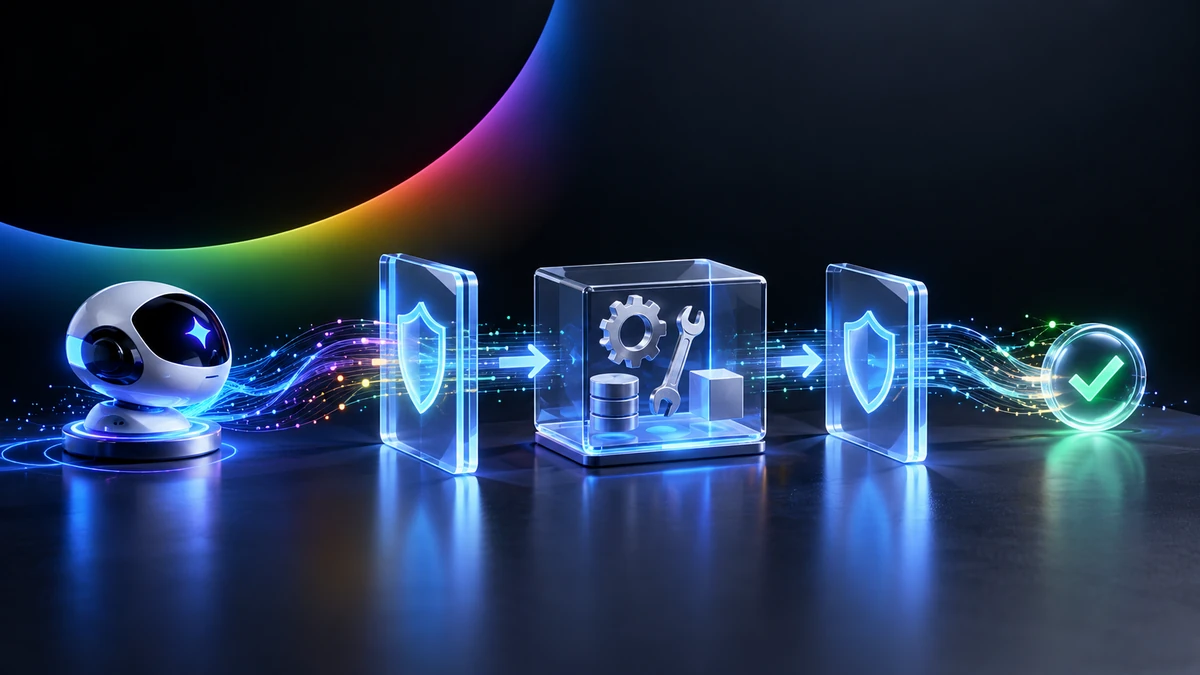
Ở giai đoạn trước thực thi, hook có thể đóng vai trò như một cổng chính sách: kiểm tra loại công cụ, tham số đầu vào hoặc đường dẫn tệp trước khi cho phép hành động diễn ra. Sau khi công cụ hoàn thành, hook có thể xác thực đầu ra, chuẩn hóa dữ liệu hoặc kích hoạt bước kiểm tra chất lượng bổ sung.
| Cơ chế | Thời điểm áp dụng | Ứng dụng tiêu biểu |
|---|---|---|
| Security Gate | Trước khi thực thi | Kiểm tra và chặn thao tác không đáp ứng chính sách, chẳng hạn yêu cầu ghi vào vùng tệp không được phép |
| Auto-format | Sau khi thực thi | Chuẩn hóa mã nguồn, cấu trúc dữ liệu hoặc định dạng đầu ra |
| Validation Pipeline | Sau khi thực thi | Kiểm tra chất lượng tệp, dữ liệu hoặc sản phẩm do Agent tạo ra trước bước tiếp theo |
Giá trị lớn của Hooks không nằm ở việc bổ sung thêm một công cụ cho Agent, mà ở khả năng đặt các lớp kiểm soát có thể dự đoán và kiểm toán xung quanh hành vi của Agent.
Kiểm soát token giúp hạn chế tác vụ vượt ngân sách
Một rủi ro phổ biến của AI Agent là vòng lặp tác vụ kéo dài ngoài dự kiến. Khi Agent liên tục suy luận, gọi công cụ và đánh giá lại kết quả, lượng token tiêu thụ có thể tăng nhanh hơn nhiều so với một yêu cầu API thông thường.
Tham số max_total_tokens cung cấp một lớp giới hạn cho tổng ngân sách token của quá trình thực thi. Cơ chế này đặc biệt hữu ích khi triển khai workload thực tế, bởi nhà phát triển có thể xác định ngưỡng tài nguyên phù hợp thay vì phụ thuộc hoàn toàn vào quyết định tự động của Agent.
Khi thiết kế hệ thống production, giới hạn token nên được kết hợp với timeout, giới hạn số lần gọi công cụ, logging và cơ chế cảnh báo. Cách tiếp cận nhiều lớp giúp giảm nguy cơ một tác vụ bất thường chiếm tài nguyên quá lâu hoặc tạo ra chi phí ngoài dự kiến.
Sandbox được quản lý giảm gánh nặng hạ tầng
Môi trường sandbox biệt lập là một phần quan trọng trong kiến trúc Managed Agents. Thay vì cho mô hình tương tác trực tiếp với hệ thống sản xuất, nhà phát triển có thể giới hạn hoạt động trong một môi trường thực thi riêng, từ đó giảm phạm vi ảnh hưởng khi Agent tạo mã, chỉnh sửa tệp hoặc thực hiện chuỗi thao tác tự động.
Tuy nhiên, sandbox không nên được xem là lớp bảo mật duy nhất. Với các hệ thống xử lý dữ liệu nhạy cảm hoặc có quyền truy cập dịch vụ bên ngoài, doanh nghiệp vẫn cần áp dụng nguyên tắc đặc quyền tối thiểu, quản lý thông tin xác thực và xác thực dữ liệu đầu vào lẫn đầu ra.
Hướng dẫn triển khai Managed Agents cho nhà phát triển
Bước 1: Xác định tác vụ và quyền hạn của Agent
Trước khi viết mã, cần xác định rõ Agent được phép làm gì, sử dụng công cụ nào và dữ liệu nào có thể truy cập. Một Agent chuyên phân tích tài liệu không nhất thiết phải có quyền ghi tệp tùy ý hoặc truy cập mọi dịch vụ trong hệ thống.
Bước 2: Thiết lập SDK và cấu hình mô hình
Nhà phát triển có thể tích hợp SDK phù hợp vào dự án và cấu hình mô hình cho từng workload. Nếu hệ thống hỗ trợ lựa chọn mô hình thông qua agent_config.model, việc chỉ định rõ phiên bản giúp kiểm soát tốt hơn sự cân bằng giữa chất lượng, độ trễ và chi phí thay vì luôn phụ thuộc vào cấu hình mặc định.
Bước 3: Xây dựng quy tắc Environment Hooks
Cấu hình hook nên bắt đầu từ những thao tác có rủi ro cao nhất. Các matcher có thể được sử dụng để nhận diện nhóm công cụ hoặc yêu cầu cần kiểm tra, sau đó áp dụng quy tắc cho phép, từ chối hoặc xác thực bổ sung.
- Trước thực thi: kiểm tra quyền truy cập, tham số, đường dẫn và loại thao tác.
- Sau thực thi: xác thực kết quả, chuẩn hóa dữ liệu và ghi nhận trạng thái.
- Khi xảy ra lỗi: lưu đủ thông tin để truy vết nguyên nhân mà không làm lộ dữ liệu nhạy cảm trong log.
Bước 4: Đặt giới hạn tài nguyên ngay từ đầu
Không nên chờ đến khi hệ thống phát sinh chi phí lớn mới bổ sung giới hạn. Ngân sách token, thời gian chạy và số lần sử dụng công cụ nên được xác định dựa trên từng loại tác vụ. Các workflow thử nghiệm có thể dùng giới hạn thấp, sau đó tăng dần dựa trên dữ liệu vận hành thực tế.
Bước 5: Quan sát log và kiểm thử tình huống thất bại
Một Agent hoạt động tốt trong demo chưa đồng nghĩa với việc đã sẵn sàng cho production. Nhà phát triển nên chủ động kiểm thử prompt bất thường, công cụ trả lỗi, dữ liệu thiếu, tệp sai định dạng và các tình huống Agent lặp lại hành động. Log từ sandbox và hook là nguồn dữ liệu quan trọng để tìm ra điểm thất bại và tinh chỉnh workflow.
Kiến trúc kiểm soát nên được thiết kế như thế nào?
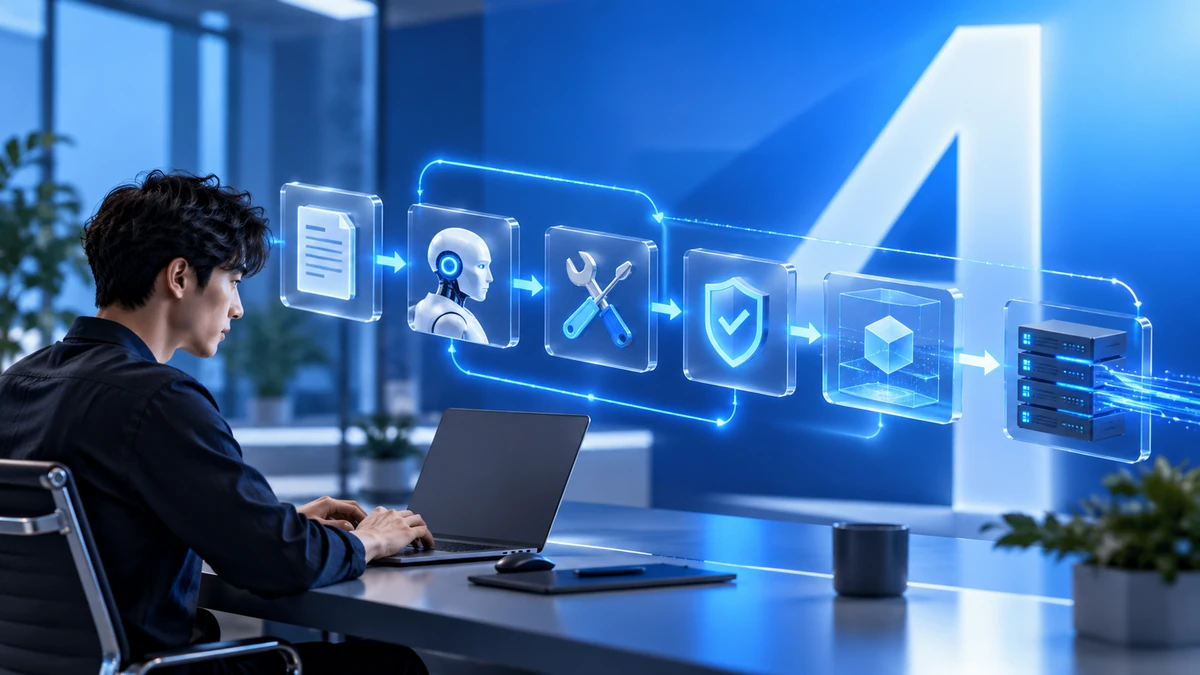
Một kiến trúc thực tế có thể chia quá trình vận hành thành nhiều lớp. Đầu tiên là lớp tiếp nhận yêu cầu và xác thực dữ liệu. Tiếp theo, Agent lập kế hoạch và lựa chọn công cụ. Trước mỗi hành động quan trọng, pre-execution hook kiểm tra chính sách. Kết quả sau thực thi tiếp tục đi qua post-execution hook trước khi được Agent sử dụng cho bước kế tiếp.
Ở lớp cuối, hệ thống quan sát cần ghi nhận những chỉ số như số lượt gọi công cụ, token tiêu thụ, thời gian hoàn thành, tỷ lệ lỗi và nguyên nhân tác vụ bị dừng. Những dữ liệu này giúp đội ngũ kỹ thuật đánh giá Agent dựa trên hiệu quả vận hành thực tế thay vì chỉ dựa trên chất lượng câu trả lời.
Những lưu ý trước khi đưa Managed Agents vào production
- Không cấp quyền quá rộng: mỗi công cụ chỉ nên nhận quyền tối thiểu cần thiết cho nhiệm vụ.
- Không coi đầu ra của Agent là dữ liệu đáng tin tuyệt đối: các hành động có tác động lớn cần có bước xác thực bằng quy tắc hoặc con người.
- Đặt giới hạn chi phí: theo dõi token và số lượt gọi công cụ theo từng tác vụ, người dùng hoặc workload.
- Thiết kế khả năng truy vết: lưu lại quyết định quan trọng, công cụ đã gọi và kết quả kiểm tra của hook để phục vụ điều tra lỗi.
- Kiểm thử bằng tình huống xấu: đánh giá cách Agent phản ứng khi công cụ thất bại, dữ liệu sai hoặc yêu cầu vượt ngoài phạm vi cho phép.
Gemini API Managed Agents phù hợp với những bài toán nào?
Cách tiếp cận Managed Agents đặc biệt phù hợp với những tác vụ có nhiều bước và cần tương tác với công cụ. Ví dụ gồm xử lý và phân loại tài liệu, kiểm tra dữ liệu, hỗ trợ lập trình, tổng hợp thông tin từ nhiều nguồn hoặc tự động hóa các pipeline nghiệp vụ có điều kiện.
Ngược lại, với các tác vụ chỉ cần một lần sinh nội dung hoặc một truy vấn đơn giản, kiến trúc Agent có thể tạo thêm độ phức tạp không cần thiết. Doanh nghiệp nên lựa chọn dựa trên giá trị mà khả năng lập kế hoạch và sử dụng công cụ nhiều bước thực sự mang lại.
Đánh giá từ góc độ triển khai thực tế
Điểm đáng chú ý của Gemini API Managed Agents không chỉ nằm ở việc nâng cấp mô hình. Sự kết hợp giữa Gemini 3.6 Flash, sandbox, Environment Hooks và giới hạn tài nguyên cho thấy trọng tâm đang dịch chuyển từ câu hỏi “AI có thể tự làm được gì?” sang “làm thế nào để AI tự hành trong một phạm vi có thể kiểm soát?”.
Đây cũng là tiêu chí quan trọng khi doanh nghiệp đánh giá một nền tảng Agent. Năng lực suy luận mạnh là cần thiết, nhưng khả năng giới hạn quyền, quan sát hành vi, kiểm soát ngân sách và xử lý thất bại mới quyết định hệ thống có thể vận hành ổn định ở quy mô lớn hay không.
Với nhà phát triển, hướng tiếp cận hợp lý là bắt đầu từ một workflow nhỏ, xác định rõ quyền hạn và tiêu chí thành công, sau đó đo lường chất lượng, độ trễ và chi phí trước khi mở rộng. Khi các lớp kiểm soát được thiết kế ngay từ đầu, Gemini API Managed Agents có thể trở thành nền tảng đáng chú ý cho những ứng dụng AI tự hành yêu cầu cả năng lực thực thi lẫn tính quản trị.