Apple chính thức cảnh báo rủi ro của Full Disk Access
Ngày 2/10/2026, Apple thông báo sẽ bổ sung các biện pháp kiểm soát đối với Full Disk Access trên macOS. Theo Apple, quyền này vốn tồn tại để phục vụ những ứng dụng có nhu cầu đặc biệt, điển hình như phần mềm sao lưu, nhưng về bản chất có thể vượt qua nhiều lớp kiểm soát dữ liệu thông thường của hệ điều hành.
Apple cho biết một số nhà phát triển đang sử dụng Full Disk Access theo những cách có thể khiến người dùng gặp rủi ro. Khi được cấp quyền, ứng dụng có khả năng tiếp cận phạm vi dữ liệu rất rộng, bao gồm tệp cá nhân, dữ liệu từ Mail, Messages, Safari, Home, bản sao lưu Time Machine và một số thiết lập quản trị.
Điểm đáng chú ý là Apple trực tiếp đặt thay đổi này trong bối cảnh AI agent ngày càng mạnh và tự chủ. Khi một phần mềm không chỉ đọc dữ liệu mà còn có thể gọi công cụ, chạy lệnh và thực hiện chuỗi hành động thay người dùng, hậu quả của việc cấp quyền quá rộng cũng tăng theo.
Vì sao AI agent khiến Full Disk Access trở nên nhạy cảm hơn?
AI agent khác với chatbot truyền thống ở khả năng hành động. Một agent có thể nhận yêu cầu, phân tích mục tiêu, gọi công cụ, đọc tệp hoặc chạy lệnh, quan sát kết quả rồi tiếp tục thực hiện bước tiếp theo. Apple cũng mô tả mô hình agentic AI theo hướng này trong các tài liệu dành cho nhà phát triển.
Điều đó tạo ra một bài toán bảo mật mới: quyền truy cập được cấp cho ứng dụng có thể trở thành nguồn dữ liệu và khả năng hành động cho agent hoạt động bên trong ứng dụng. Nếu phạm vi quyền quá rộng, một lỗi phần mềm, cấu hình không phù hợp hoặc kỹ thuật như prompt injection có thể làm tăng đáng kể tác động của sự cố.
Nguyên tắc quan trọng trong kỷ nguyên AI agent là cấp đúng quyền cần thiết cho đúng tác vụ, thay vì mặc định trao quyền truy cập toàn bộ dữ liệu chỉ để đổi lấy sự thuận tiện.
Apple sẽ thay đổi Full Disk Access như thế nào?
Apple xác nhận sẽ đưa vào các biện pháp kiểm soát bổ sung để bảo đảm người dùng chỉ cấp mức truy cập đặc biệt này thông qua hành động thật sự rõ ràng. Tuy nhiên, tại thời điểm công bố, Apple chưa mô tả đầy đủ cơ chế triển khai cuối cùng. Vì vậy, chưa có cơ sở để khẳng định rằng macOS sẽ bắt buộc xác nhận định kỳ, chia Full Disk Access thành từng phân vùng hay yêu cầu một loại “chứng thực hành vi AI” riêng.
| Nội dung | Cơ chế hiện hành | Định hướng Apple công bố |
|---|---|---|
| Phạm vi Full Disk Access | Cho phép ứng dụng truy cập phạm vi dữ liệu rất rộng trên máy Mac | Apple muốn tăng kiểm soát đối với việc cấp mức quyền đặc biệt này |
| Cách cấp quyền | Người dùng phải chủ động cấp quyền trong System Settings | Sẽ yêu cầu hành động cấp quyền rõ ràng hơn từ người dùng |
| Rủi ro với AI agent | Ứng dụng có quyền rộng có thể cung cấp cho agent khả năng tiếp cận lượng lớn dữ liệu | Apple xem AI agent ngày càng tự chủ là lý do khiến rủi ro Full Disk Access tăng lên |
| Chi tiết kỹ thuật mới | Cơ chế hiện tại dựa trên hệ thống quyền riêng tư và bảo mật của macOS | Apple chưa công bố đầy đủ thiết kế cuối cùng của các lớp kiểm soát bổ sung |
Cách diễn giải này đặc biệt quan trọng vì giúp phân biệt giữa những gì Apple đã xác nhận và những thay đổi kỹ thuật vẫn chưa được công bố. Đây cũng là điểm cần lưu ý khi đánh giá các thông tin về Full Disk Access xuất hiện sau thông báo của Apple.
Full Disk Access thực sự cho phép ứng dụng làm gì?
Theo tài liệu hỗ trợ của Apple, Full Disk Access có thể cho phép ứng dụng truy cập tất cả tệp trên máy tính, bao gồm dữ liệu từ những ứng dụng khác như Mail, Messages, Safari và Home, dữ liệu trong bản sao lưu Time Machine cùng một số thiết lập quản trị của người dùng.
Đây là phạm vi lớn hơn đáng kể so với quyền Files & Folders, vốn được dùng để kiểm soát quyền truy cập của ứng dụng đối với những vị trí cụ thể như Desktop, Documents, Downloads, ổ đĩa rời hoặc tài nguyên mạng.
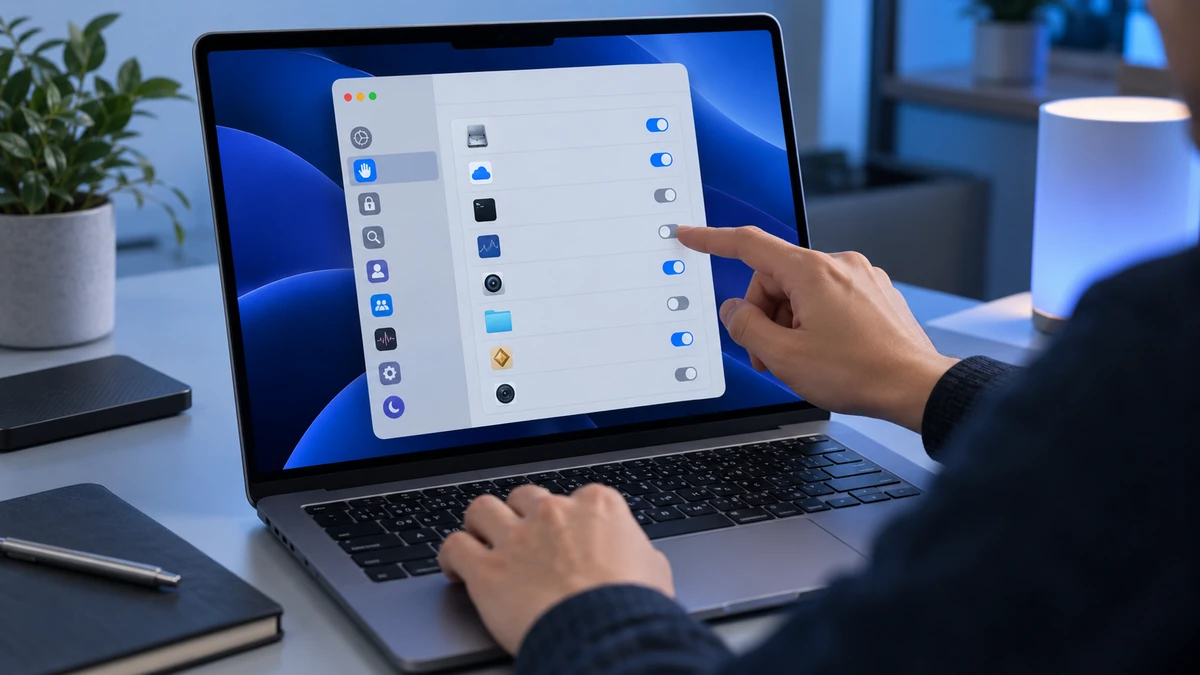 Góc nhìn thao tác thực tế trong System Settings > Privacy & Security > Full Disk Access, người dùng rà soát và tắt quyền của ứng dụng không cần thiết
Apple cũng nêu rõ rằng ứng dụng không thể tự động lấy Full Disk Access chỉ bằng entitlement hoặc mã nguồn. Người dùng phải chủ động cấp quyền thông qua phần Privacy & Security trong System Settings. Đây là một hàng rào quan trọng nhằm ngăn phần mềm tự nâng phạm vi truy cập mà không có sự đồng ý.
Cách kiểm tra Full Disk Access trên máy Mac
Người dùng có thể chủ động rà soát các ứng dụng đang sở hữu quyền này thay vì chờ đến khi macOS bổ sung cơ chế kiểm soát mới.
- Mở System Settings: Truy cập phần Privacy & Security trên máy Mac.
- Chọn Full Disk Access: Kiểm tra danh sách những ứng dụng đang được phép truy cập dữ liệu ở mức rộng.
- Đánh giá nhu cầu thực tế: Xác định ứng dụng nào thật sự cần quyền này để thực hiện chức năng cốt lõi, chẳng hạn một số công cụ sao lưu.
- Thu hồi quyền không cần thiết: Tắt Full Disk Access đối với ứng dụng không còn sử dụng hoặc không có lý do thuyết phục để đọc dữ liệu toàn hệ thống.
- Kiểm tra riêng các công cụ AI: Với ứng dụng có AI agent hoặc khả năng tự động gọi công cụ, cần xem kỹ tài liệu về phạm vi dữ liệu, quyền chạy lệnh và cách agent xử lý thông tin.
Không nên nhầm Full Disk Access với App Sandbox
Một điểm dễ gây hiểu nhầm là Full Disk Access và App Sandbox không phải hai tên gọi của cùng một cơ chế. App Sandbox giới hạn tài nguyên mà ứng dụng có thể tiếp cận, trong khi hệ thống bảo vệ dữ liệu của macOS còn bao gồm nhiều lớp kiểm soát khác đối với tệp, thư mục, Automation và Accessibility.
Với ứng dụng chỉ cần làm việc trên một số tệp hoặc thư mục, mô hình cấp quyền hẹp luôn đáng ưu tiên hơn Full Disk Access. Nguyên tắc đặc quyền tối thiểu giúp giảm phạm vi thiệt hại nếu ứng dụng hoặc một thành phần AI bên trong gặp sự cố.
AI chạy trên thiết bị giúp gì cho quyền riêng tư?
Song song với việc cảnh báo rủi ro của quyền truy cập rộng, Apple tiếp tục thúc đẩy AI xử lý trực tiếp trên máy Mac. Tại WWDC26, Apple giới thiệu các quy trình agentic AI có thể chạy mô hình cục bộ trên Apple silicon, cho phép nhiều bước suy luận diễn ra trên thiết bị thay vì phụ thuộc hoàn toàn vào dịch vụ đám mây.
Tuy nhiên, xử lý tại chỗ không đồng nghĩa với việc mọi rủi ro biến mất. Một AI agent chạy hoàn toàn trên máy vẫn có thể gây hậu quả nếu được trao quyền đọc, ghi hoặc thực thi quá rộng. Vị trí xử lý dữ liệu và phạm vi quyền hệ thống là hai vấn đề bảo mật khác nhau.
Apple siết Full Disk Access báo hiệu điều gì?
Thông báo của Apple cho thấy mô hình bảo mật trên máy tính cá nhân đang phải thích nghi với một thế hệ phần mềm mới. Trước đây, người dùng chủ yếu cân nhắc liệu một ứng dụng có được phép đọc dữ liệu hay không. Với AI agent, câu hỏi còn phải mở rộng thành: ứng dụng có thể đọc dữ liệu nào, agent có thể làm gì với dữ liệu đó và những hành động nào được phép thực hiện tự động.
Đối với nhà phát triển, xu hướng này tạo thêm áp lực phải thiết kế sản phẩm theo nguyên tắc đặc quyền tối thiểu, minh bạch về mục đích truy cập và chỉ yêu cầu Full Disk Access khi thực sự cần thiết. Đối với người dùng, việc kiểm tra danh sách ứng dụng trong Privacy & Security nên trở thành một phần của thói quen bảo mật định kỳ.
Apple chưa công bố toàn bộ chi tiết kỹ thuật của các biện pháp kiểm soát Full Disk Access sắp tới. Vì vậy, điểm chắc chắn nhất ở thời điểm hiện tại là định hướng: Apple muốn việc trao quyền truy cập toàn bộ dữ liệu trên Mac đòi hỏi sự chủ động và nhận thức rõ ràng hơn từ người dùng, đặc biệt khi AI agent ngày càng có khả năng hành động độc lập.