Điều gì đáng chú ý trong vụ hacker 17 tuổi thâm nhập Microsoft?
Điểm đáng quan tâm của sự việc không nằm ở tuổi của người phát hiện lỗ hổng, mà ở cách một hệ thống nội bộ phức tạp có thể trở nên dễ tổn thương khi cơ chế xác thực tại một điểm cuối API không được triển khai đầy đủ. Trường hợp được nhắc đến liên quan đến Faav, một hacker trẻ được cho là đã sử dụng trợ lý AI Antares để hỗ trợ quá trình rà soát và phân tích hệ thống.
Vụ việc cho thấy một nguyên tắc quan trọng của an ninh mạng hiện đại: hạ tầng lớn, tường lửa mạnh hay môi trường đám mây được bảo vệ tốt không thể bù đắp cho một sai sót trong logic xác thực. Chỉ một API ít được chú ý cũng có thể trở thành mắt xích yếu nếu nó được cấp quyền truy cập đáng kể nhưng không chịu cùng tiêu chuẩn kiểm soát như các thành phần chính.
Bản chất lỗ hổng được mô tả trên nền tảng Titan
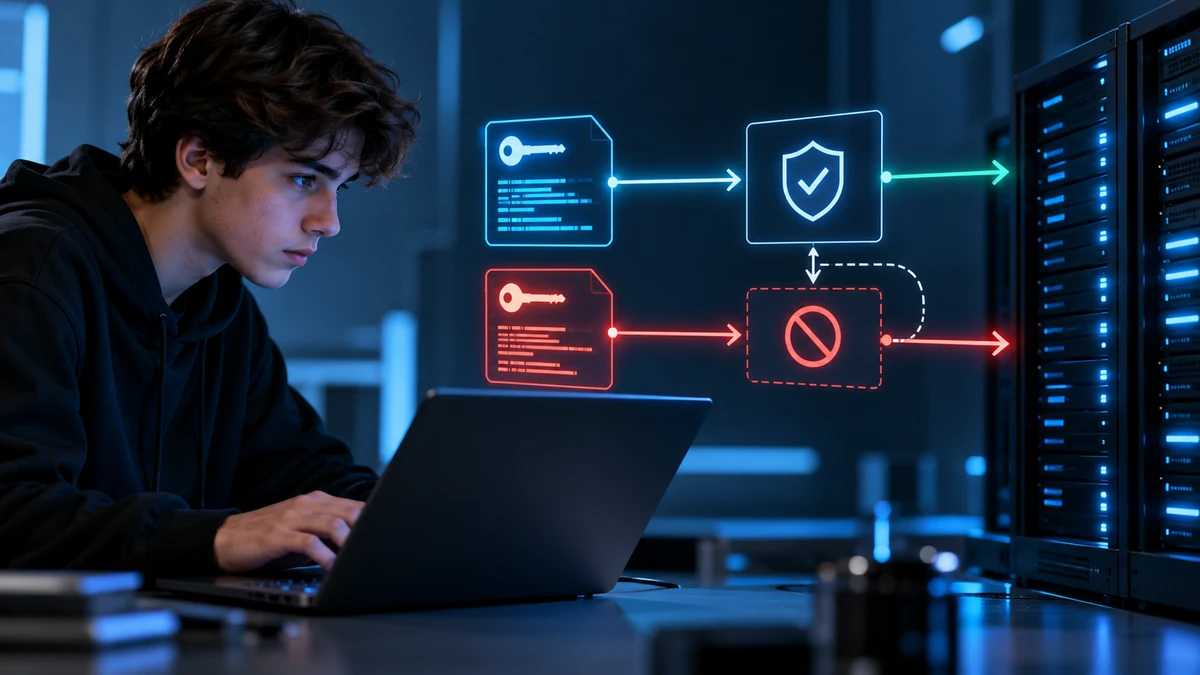
Theo mô tả của vụ việc, nền tảng Titan có một điểm cuối API phụ mang đường dẫn /v2/Query. Vấn đề nghiêm trọng được cho là xuất hiện ở cơ chế xử lý JSON Web Token (JWT): hệ thống nhận biết sự tồn tại của token nhưng không xác minh đầy đủ tính hợp lệ của chữ ký số trước khi sử dụng thông tin bên trong token để quyết định quyền truy cập.
Về nguyên tắc, JWT chỉ đáng tin cậy khi máy chủ kiểm tra đúng chữ ký, thuật toán, thời hạn và các thuộc tính liên quan trước khi chấp nhận các claim chứa trong token. Nếu ứng dụng chỉ đọc dữ liệu trong JWT mà không xác minh chữ ký, kẻ tấn công có thể tìm cách tạo token chứa thông tin quyền hạn giả và khiến ứng dụng xử lý yêu cầu như thể chúng đến từ một người dùng hợp lệ.
Một hệ thống không trở nên an toàn chỉ vì API nằm trong mạng nội bộ. Mỗi điểm cuối có khả năng truy cập dữ liệu nhạy cảm đều phải được xem như một ranh giới bảo mật độc lập.
Đây cũng là lý do các API cũ, API thử nghiệm hoặc phiên bản phụ như v2, v3 cần được quản lý chặt chẽ. Trong những hệ thống phát triển qua nhiều năm, một endpoint bị bỏ quên có thể vẫn kết nối với dữ liệu quan trọng trong khi không còn được kiểm tra bảo mật thường xuyên.
AI đang thay đổi cách phát hiện lỗ hổng bảo mật
Khía cạnh đáng chú ý thứ hai là vai trò của Antares. Thay vì xem AI như một công cụ có khả năng tự động tấn công mọi hệ thống, cách nhìn thận trọng hơn là coi nó như lớp tự động hóa giúp con người xử lý khối lượng thông tin lớn, tìm kiếm dấu hiệu bất thường và ưu tiên những mục tiêu cần kiểm tra sâu.
Thu thập và phân loại bề mặt tấn công
Trong giai đoạn reconnaissance, công cụ tự động có thể hỗ trợ tổng hợp endpoint, tham số, phản hồi máy chủ và các thành phần liên quan. Giá trị lớn nhất của AI nằm ở khả năng phân loại lượng dữ liệu này và phát hiện những điểm khác thường mà người kiểm thử có thể bỏ sót khi rà soát thủ công.
Phân tích phản hồi và bất thường trong logic xác thực
Những lỗ hổng logic thường khó phát hiện hơn lỗi có chữ ký nhận diện rõ ràng. Một hệ thống AI được thiết kế cho kiểm thử bảo mật có thể hỗ trợ so sánh phản hồi giữa nhiều loại yêu cầu, phát hiện sự khác biệt trong cách máy chủ xử lý quyền truy cập và gợi ý các trường hợp cần chuyên gia kiểm tra lại.
Rút ngắn quá trình tổng hợp và đánh giá
Sau quá trình kiểm thử, AI còn có thể hỗ trợ nhóm dữ liệu, liên kết các phát hiện có liên quan và chuẩn hóa báo cáo. Điều này giúp chuyên gia tập trung nhiều hơn vào đánh giá tác động, xác minh lỗ hổng và đề xuất biện pháp khắc phục thay vì dành phần lớn thời gian cho công việc tổng hợp thủ công.
Kiểm thử truyền thống và kiểm thử có AI khác nhau thế nào?
| Tiêu chí | Phương pháp truyền thống | Phương pháp có AI hỗ trợ |
|---|---|---|
| Xử lý dữ liệu | Phụ thuộc nhiều vào công cụ, rule và thao tác của chuyên gia | Có thể hỗ trợ phân loại lượng lớn endpoint và phản hồi |
| Phát hiện bất thường | Mạnh với các mẫu lỗi đã biết và quy trình kiểm thử được định nghĩa trước | Có tiềm năng hỗ trợ nhận diện những khác biệt khó thấy trong hành vi hệ thống |
| Khả năng thích nghi | Cần chuyên gia điều chỉnh quy trình và kịch bản kiểm thử | Có thể hỗ trợ ưu tiên bước kiểm tra tiếp theo dựa trên dữ liệu thu được |
| Tốc độ tổng hợp | Có thể tốn nhiều thời gian khi phạm vi hệ thống lớn | Có lợi thế trong phân loại, tóm tắt và liên kết dữ liệu |
| Vai trò con người | Chuyên gia trực tiếp thực hiện phần lớn quá trình phân tích | Chuyên gia vẫn cần xác minh phát hiện, đánh giá tác động và kiểm soát phạm vi |
Điểm cần lưu ý là AI không mặc nhiên khiến một cuộc kiểm thử chính xác hơn hoặc một cuộc tấn công chắc chắn thành công. Hiệu quả phụ thuộc vào mô hình, dữ liệu, công cụ được tích hợp, quyền truy cập và năng lực của người vận hành. Vì vậy, việc mô tả AI như một hệ thống có thể tự học và phá vỡ mọi lớp phòng thủ dễ tạo ra kỳ vọng sai lệch về khả năng thực tế của công nghệ.
Bài học quan trọng về quản trị API và danh tính
Vụ việc là lời nhắc rằng bảo mật API phải được triển khai theo nguyên tắc nhiều lớp. VPN, firewall hay việc đặt dịch vụ trong mạng nội bộ chỉ là một phần của hệ thống phòng thủ; chúng không thể thay thế việc xác thực và phân quyền đúng ngay tại ứng dụng.
Không tin tưởng token trước khi xác minh đầy đủ
Với JWT, máy chủ cần xác minh chữ ký và các thuộc tính bảo mật liên quan trước khi sử dụng claim để đưa ra quyết định phân quyền. Các thư viện xác thực cũng cần được cấu hình an toàn thay vì dựa vào thiết lập mặc định hoặc logic kiểm tra tự viết không đầy đủ.
Áp dụng Zero Trust cho cả dịch vụ nội bộ
Zero Trust không đơn thuần là một sản phẩm bảo mật. Nguyên tắc cốt lõi là không mặc định tin tưởng yêu cầu chỉ vì nó xuất phát từ mạng nội bộ. Danh tính, quyền hạn, ngữ cảnh và phạm vi truy cập cần được xác minh phù hợp ở từng lớp quan trọng.
Quản lý vòng đời API thay vì chỉ bảo vệ API chính
Doanh nghiệp nên duy trì danh mục API, xác định chủ sở hữu, phiên bản đang hoạt động và thời điểm ngừng sử dụng. Endpoint thử nghiệm hoặc phiên bản cũ cần được loại bỏ khi không còn cần thiết, thay vì tồn tại âm thầm trong hệ thống với quyền truy cập dữ liệu không được kiểm soát.
Giám sát hành vi thay vì chỉ dựa vào địa chỉ IP
Khi hoạt động dò tìm có thể được tự động hóa, hệ thống phòng thủ cần chú ý tới mẫu hành vi như tần suất truy vấn bất thường, việc tuần tự thăm dò nhiều endpoint, thay đổi bất thường trong tham số hoặc các yêu cầu xác thực thất bại có tính hệ thống. Cách tiếp cận này giúp phát hiện rủi ro ngay cả khi nguồn truy cập liên tục thay đổi.
Bug bounty và ranh giới giữa nghiên cứu bảo mật với tấn công
Các chương trình bug bounty có vai trò tạo ra một kênh hợp pháp để nhà nghiên cứu báo cáo lỗ hổng cho doanh nghiệp. Tuy nhiên, việc phát hiện một lỗi kỹ thuật không đồng nghĩa người kiểm thử được phép truy cập hoặc thu thập dữ liệu ngoài phạm vi cho phép. Phạm vi chương trình, quy tắc thử nghiệm và quy trình công bố có trách nhiệm vẫn là những giới hạn quan trọng.
Với doanh nghiệp, một chương trình tiếp nhận lỗ hổng hiệu quả không chỉ nằm ở mức tiền thưởng. Tổ chức cần có đầu mối phản hồi rõ ràng, thời gian xử lý hợp lý, quy trình phân loại mức độ nghiêm trọng và cơ chế phối hợp với nhà nghiên cứu. Điều đó giúp biến cộng đồng bảo mật thành một lớp hỗ trợ phòng thủ thay vì để các phát hiện quan trọng rơi vào khoảng trống giao tiếp.
Sự trỗi dậy của AI đặt ra thách thức gì cho an ninh mạng?
AI đang làm giảm chi phí của nhiều công việc vốn cần lượng lớn thời gian thủ công, từ phân tích mã nguồn, rà soát cấu hình đến tổng hợp kết quả kiểm thử. Lợi ích này đồng thời xuất hiện ở cả hai phía: đội ngũ phòng thủ có thể xử lý cảnh báo nhanh hơn, trong khi người tìm kiếm lỗ hổng cũng có thể mở rộng phạm vi phân tích.
Vì thế, bài học lớn từ câu chuyện hacker 17 tuổi thâm nhập Microsoft không nên được hiểu đơn giản là AI đã trở thành một hacker tự động. Điều đáng chú ý hơn là tốc độ và quy mô của hoạt động phát hiện điểm yếu đang thay đổi. Một lỗi cấu hình nhỏ hoặc API bị bỏ quên có thể bị tìm thấy nhanh hơn trước rất nhiều khi quá trình rà soát được tự động hóa.
Trong bối cảnh đó, chiến lược phòng thủ bền vững phải bắt đầu từ những nguyên tắc cơ bản: xác thực đúng, phân quyền tối thiểu, quản lý đầy đủ tài sản số, ghi log có khả năng điều tra và liên tục kiểm thử các giả định bảo mật. AI có thể trở thành công cụ quan trọng của cả người kiểm thử lẫn đội ngũ phòng thủ, nhưng chất lượng kiến trúc và kỷ luật vận hành vẫn là lớp bảo vệ quyết định.