Cloudflare Account Abuse Protection là gì?
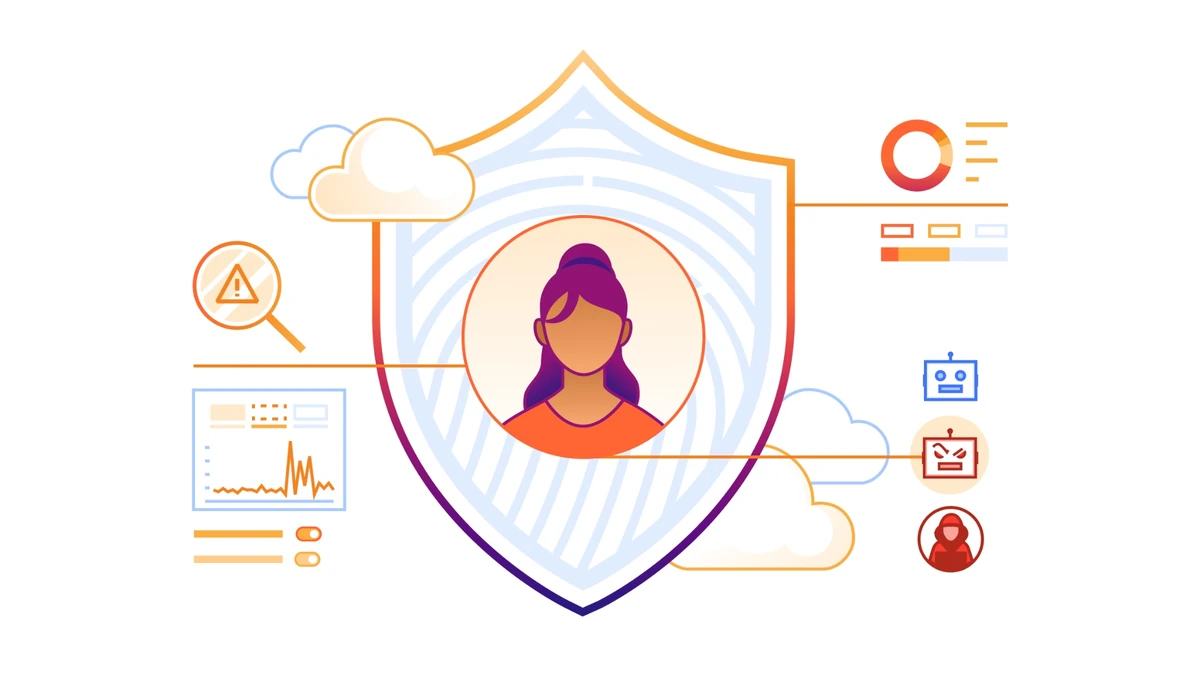
Cloudflare Account Abuse Protection là giải pháp được thiết kế để giúp doanh nghiệp phát hiện và ứng phó với hành vi lạm dụng tài khoản dựa trên ngữ cảnh của người dùng và chuỗi hoạt động diễn ra theo thời gian. Thay vì chỉ xem xét từng request như một sự kiện độc lập, cách tiếp cận này hướng tới việc nhận diện các mẫu hành vi đáng ngờ xuyên suốt nhiều lần tương tác.
Điểm khác biệt quan trọng nằm ở tư duy phân tích có trạng thái (stateful). Một request đăng nhập riêng lẻ có thể hoàn toàn bình thường, nhưng hàng loạt lần đăng nhập thất bại, thay đổi tài khoản, thử thông tin xác thực hoặc thực hiện hành động nhạy cảm trong một khoảng thời gian ngắn có thể tạo thành tín hiệu rủi ro rõ ràng hơn khi được đặt trong cùng một ngữ cảnh.
Nhờ triển khai trên hạ tầng biên, doanh nghiệp có thể đưa việc phát hiện hành vi đáng ngờ đến gần nguồn lưu lượng hơn, qua đó bổ sung một lớp phòng vệ trước khi request nguy hiểm tiếp tục đi sâu vào hạ tầng ứng dụng.
Account Abuse khác gì với việc chặn bot thông thường?
Bot management và Account Abuse Protection có liên quan nhưng không hoàn toàn đồng nghĩa. Một hệ thống chống bot thường tập trung trả lời câu hỏi lưu lượng truy cập có dấu hiệu tự động hóa hay không. Trong khi đó, bảo vệ khỏi account abuse cần trả lời thêm câu hỏi quan trọng hơn: một danh tính hoặc tài khoản đang thực hiện chuỗi hành động nào và chuỗi hành động đó có biểu hiện bất thường hay không.
Điều này đặc biệt quan trọng khi công cụ tự động hóa ngày càng có khả năng mô phỏng hành vi giống người dùng thật. Kẻ tấn công có thể phân tán request qua nhiều IP, thay đổi User-Agent, điều chỉnh tốc độ truy cập hoặc sử dụng trình duyệt tự động để tránh những quy tắc phát hiện đơn giản.
Cơ chế bảo vệ tài khoản hoạt động như thế nào?
1. Gắn danh tính với lưu lượng truy cập
Để phân tích hành vi ở cấp tài khoản, hệ thống cần có cách liên kết request với một danh tính ổn định hơn IP hoặc User-Agent. Một hướng triển khai là sử dụng định danh người dùng đã được băm (hashed user identifier), giúp lớp bảo mật nhận biết các hoạt động thuộc cùng một người dùng mà không cần đưa trực tiếp thông tin định danh thô vào logic phát hiện.
Việc băm định danh không đồng nghĩa dữ liệu trở thành hoàn toàn ẩn danh. Doanh nghiệp vẫn cần xem xét cách tạo, truyền, lưu giữ và sử dụng định danh theo chính sách bảo mật cũng như quy định bảo vệ dữ liệu áp dụng cho hệ thống của mình.
2. Xâu chuỗi hành vi theo thời gian
Sau khi có tín hiệu danh tính, hệ thống có thể đánh giá chuỗi sự kiện thay vì chỉ từng request riêng biệt. Những dấu hiệu như đăng nhập thất bại liên tiếp, thay đổi thông tin nhạy cảm ngay sau khi đăng nhập, thử nhiều thông tin xác thực hoặc phát sinh hoạt động khác thường so với hành vi trước đó có thể được kết hợp để nâng mức độ nghi ngờ.
3. Nhận diện các mẫu lạm dụng tài khoản
Phân tích theo chuỗi giúp tăng khả năng phát hiện credential stuffing, account takeover (ATO) và các chiến dịch tự động hóa nhắm vào tài khoản. Giá trị của mô hình này nằm ở việc một tín hiệu yếu khi đứng riêng có thể trở nên đáng chú ý khi xuất hiện cùng nhiều tín hiệu khác trong một phiên hoặc một khoảng thời gian nhất định.
4. Áp dụng biện pháp phản hồi phù hợp
Phản ứng trước rủi ro không nhất thiết luôn là chặn hoàn toàn. Tùy mức độ nghi ngờ và khả năng cấu hình của hệ thống, doanh nghiệp có thể kết hợp các biện pháp như challenge, giới hạn tốc độ, yêu cầu xác thực bổ sung hoặc chuyển sự kiện sang quy trình điều tra. Cách tiếp cận theo mức rủi ro giúp giảm tác động không cần thiết lên người dùng hợp lệ.
Vì sao bảo vệ tài khoản ngày càng quan trọng?
AI và các nền tảng tự động hóa đang làm giảm đáng kể chi phí thực hiện những chiến dịch tấn công ở quy mô lớn. Kẻ xấu có thể tự động điều chỉnh request, phân tán lưu lượng và mô phỏng các bước tương tác của người dùng, khiến những cơ chế chỉ dựa trên IP, User-Agent hoặc CAPTCHA khó trở thành lớp phòng vệ duy nhất.
Với doanh nghiệp có hệ thống đăng nhập, tài khoản khách hàng hoặc chức năng giao dịch trực tuyến, rủi ro không chỉ nằm ở lượng bot truy cập. Vấn đề nghiêm trọng hơn là bot hoặc tác nhân độc hại có thể làm gì sau khi có quyền truy cập vào một tài khoản.
- Hạn chế account takeover: Phát hiện các chuỗi hoạt động có dấu hiệu chiếm quyền tài khoản trước khi kẻ tấn công thực hiện thêm hành động nhạy cảm.
- Đối phó credential stuffing: Nhận diện hoạt động thử thông tin đăng nhập ở quy mô lớn, kể cả khi lưu lượng được phân tán.
- Giảm phụ thuộc vào tín hiệu đơn lẻ: IP, thiết bị hoặc User-Agent vẫn hữu ích nhưng không nên là căn cứ duy nhất để đánh giá rủi ro.
- Giảm ma sát với người dùng thật: Phản hồi dựa trên mức độ rủi ro có thể giúp hạn chế việc áp challenge hoặc bước xác minh bổ sung một cách đại trà.
- Tăng khả năng điều tra: Dữ liệu hành vi theo chuỗi cung cấp thêm ngữ cảnh để đội ngũ bảo mật phân tích sự cố.
So sánh bảo mật truyền thống và Account Abuse Protection
| Tiêu chí | Cách tiếp cận truyền thống | Account Abuse Protection |
|---|---|---|
| Đơn vị phân tích | Thường tập trung vào từng request hoặc phiên riêng lẻ | Kết hợp danh tính với chuỗi hành vi theo thời gian |
| Tín hiệu nhận diện | IP, User-Agent, cookie, request pattern | Bổ sung tín hiệu danh tính và lịch sử hành vi |
| Phát hiện hành vi phân tán | Có thể khó nếu chỉ dựa trên IP hoặc rule tĩnh | Có thêm ngữ cảnh để liên kết các hoạt động liên quan |
| Đối tượng bảo vệ | Request, endpoint hoặc hạ tầng | Tập trung sâu hơn vào tài khoản và hành vi gắn với tài khoản |
| Phản hồi | Block, allow hoặc rate limit theo quy tắc | Có thể kết hợp phản hồi theo mức độ rủi ro và chính sách triển khai |
| Mục tiêu | Ngăn request độc hại hoặc lưu lượng bất thường | Phát hiện và hạn chế quá trình lạm dụng tài khoản |
Những hình thức tấn công tài khoản cần đặc biệt lưu ý
Credential stuffing
Kẻ tấn công sử dụng các cặp tên đăng nhập và mật khẩu bị rò rỉ từ dịch vụ khác để thử đăng nhập tự động. Những người tái sử dụng mật khẩu trên nhiều nền tảng có nguy cơ cao trở thành nạn nhân.
Account takeover
Sau khi chiếm được quyền truy cập, kẻ xấu có thể thay đổi thông tin tài khoản, đánh cắp dữ liệu, thực hiện giao dịch, sử dụng điểm thưởng hoặc lợi dụng tài khoản cho các hoạt động gian lận khác. Vì vậy, bảo vệ endpoint đăng nhập chỉ là một phần của bài toán; các hành động sau đăng nhập cũng cần được giám sát.
Password spraying và brute force
Brute force thường thử nhiều mật khẩu trên một hoặc một số tài khoản, trong khi password spraying có thể thử một nhóm mật khẩu phổ biến trên nhiều tài khoản. Khi hoạt động được phân tán qua hạ tầng proxy hoặc nhiều địa chỉ IP, các rule giới hạn theo IP đơn thuần có thể không cung cấp đủ ngữ cảnh.
Lạm dụng chức năng sau đăng nhập
Một tài khoản hợp lệ cũng có thể bị sử dụng để scraping dữ liệu, săn ưu đãi, thao túng chương trình giới thiệu, tự động hóa giao dịch hoặc khai thác những tính năng vốn dành cho người dùng thật. Đây là lý do phân tích hành vi cần mở rộng ra ngoài màn hình đăng nhập.
Checklist triển khai bảo vệ tài khoản cho doanh nghiệp
Account Abuse Protection nên được xem là một lớp trong kiến trúc phòng thủ nhiều tầng, không phải giải pháp thay thế toàn bộ biện pháp xác thực và bảo mật ứng dụng. Khi xây dựng chiến lược triển khai, đội ngũ kỹ thuật có thể ưu tiên các bước sau:
- Xác định endpoint nhạy cảm: Lập danh sách login, đăng ký, quên mật khẩu, đổi email, đổi mật khẩu, thanh toán và các API liên quan đến tài khoản.
- Thiết kế tín hiệu danh tính: Chọn định danh ổn định, thực hiện băm phù hợp và tránh đưa dữ liệu cá nhân không cần thiết vào hệ thống phát hiện.
- Xây dựng baseline hành vi: Hiểu lưu lượng hợp lệ trước khi thiết lập ngưỡng hoặc chính sách mạnh để giảm false positive.
- Kết hợp nhiều lớp phòng thủ: Duy trì MFA, rate limiting, bot management, WAF và kiểm soát phiên thay vì phụ thuộc vào một công nghệ duy nhất.
- Phân tầng phản hồi: Có thể quan sát ở mức rủi ro thấp, challenge hoặc yêu cầu xác thực bổ sung ở mức trung bình và chặn khi tín hiệu đủ mạnh.
- Theo dõi false positive: Kiểm tra thường xuyên trường hợp người dùng hợp lệ bị đánh dấu nhầm và điều chỉnh chính sách dựa trên dữ liệu thực tế.
- Thiết lập quy trình ứng phó: Xác định rõ ai chịu trách nhiệm điều tra, khóa phiên, yêu cầu đổi mật khẩu hoặc xử lý sự cố khi phát hiện dấu hiệu account takeover.
Account Abuse Protection có thay thế MFA, WAF và Bot Management không?
Không. Đây là các lớp bảo vệ giải quyết những phần khác nhau của bề mặt tấn công. WAF chủ yếu bảo vệ ứng dụng trước các request và mẫu khai thác độc hại; Bot Management tập trung phân loại và kiểm soát lưu lượng tự động; MFA bổ sung bằng chứng xác thực; còn Account Abuse Protection tập trung vào ngữ cảnh hành vi liên quan đến danh tính hoặc tài khoản.
Mô hình hiệu quả hơn là kết hợp các lớp này. Ví dụ, hệ thống có thể sử dụng WAF để lọc request nguy hiểm, Bot Management để nhận diện tự động hóa, phân tích account abuse để phát hiện chuỗi hành vi đáng ngờ và MFA để tăng độ tin cậy trước một thao tác có rủi ro cao.
Giá trị lớn nhất của bảo mật tài khoản hiện đại không nằm ở việc chặn càng nhiều request càng tốt, mà ở khả năng nhận biết đúng chuỗi hành vi nguy hiểm và can thiệp ở thời điểm phù hợp.
Doanh nghiệp nào nên quan tâm đến Account Abuse Protection?
Công nghệ này đặc biệt đáng cân nhắc với thương mại điện tử, fintech, SaaS, nền tảng thành viên, marketplace, dịch vụ đặt vé, chương trình khách hàng thân thiết và các website có lượng đăng nhập lớn. Điểm chung của những hệ thống này là tài khoản người dùng có giá trị kinh tế hoặc cung cấp quyền truy cập vào dữ liệu và chức năng quan trọng.
Website nội dung đơn giản, không có hệ thống tài khoản hoặc chức năng nhạy cảm, có thể chưa cần ưu tiên lớp bảo vệ này. Trong trường hợp đó, WAF, chống bot, rate limiting, bảo vệ trang quản trị và quy trình xác thực an toàn thường là những hạng mục cần xử lý trước.
Lưu ý khi đánh giá và triển khai
Không nên mặc định rằng một sản phẩm bảo mật có thể tự động giải quyết mọi hình thức gian lận. Hiệu quả thực tế phụ thuộc vào chất lượng tín hiệu danh tính, đặc điểm lưu lượng, cách thiết lập chính sách, khả năng quan sát và quy trình phản ứng của từng doanh nghiệp.
Đội ngũ kỹ thuật cũng nên kiểm tra tài liệu Cloudflare và phạm vi tính năng đang được cung cấp cho gói dịch vụ của mình trước khi triển khai. Tên tính năng, khả năng cấu hình, giao diện quản trị và điều kiện cung cấp có thể thay đổi theo quá trình phát triển sản phẩm.
Đánh giá tổng quan
Cloudflare Account Abuse Protection phản ánh một thay đổi đáng chú ý trong tư duy bảo mật web: chuyển từ việc chỉ đánh giá từng request sang phân tích danh tính trong bối cảnh của cả chuỗi hành vi. Đây là hướng tiếp cận phù hợp với môi trường mà bot, proxy và công cụ tự động hóa ngày càng dễ tiếp cận và tinh vi hơn.
Tuy nhiên, doanh nghiệp không nên xem đây là lớp phòng thủ duy nhất. Giá trị thực sự xuất hiện khi phân tích hành vi được kết hợp với MFA, WAF, Bot Management, quản lý phiên, rate limiting và quy trình ứng phó sự cố. Với các nền tảng có tài khoản người dùng mang giá trị cao, khả năng phát hiện hành vi bất thường trước khi chúng chuyển thành account takeover hoặc gian lận có thể trở thành một thành phần quan trọng của chiến lược bảo mật nhiều lớp.