Bản chất công nghệ OHTTP là gì?
Oblivious HTTP (OHTTP) là một tiêu chuẩn IETF được thiết kế để giải quyết vấn đề rò rỉ dữ liệu thông qua các kết nối HTTP truyền thống. Về cơ bản, công nghệ này tách biệt quá trình truyền tải dữ liệu thành hai phần: một “Relay” (trung chuyển) và một “Gateway” (cổng giải mã).
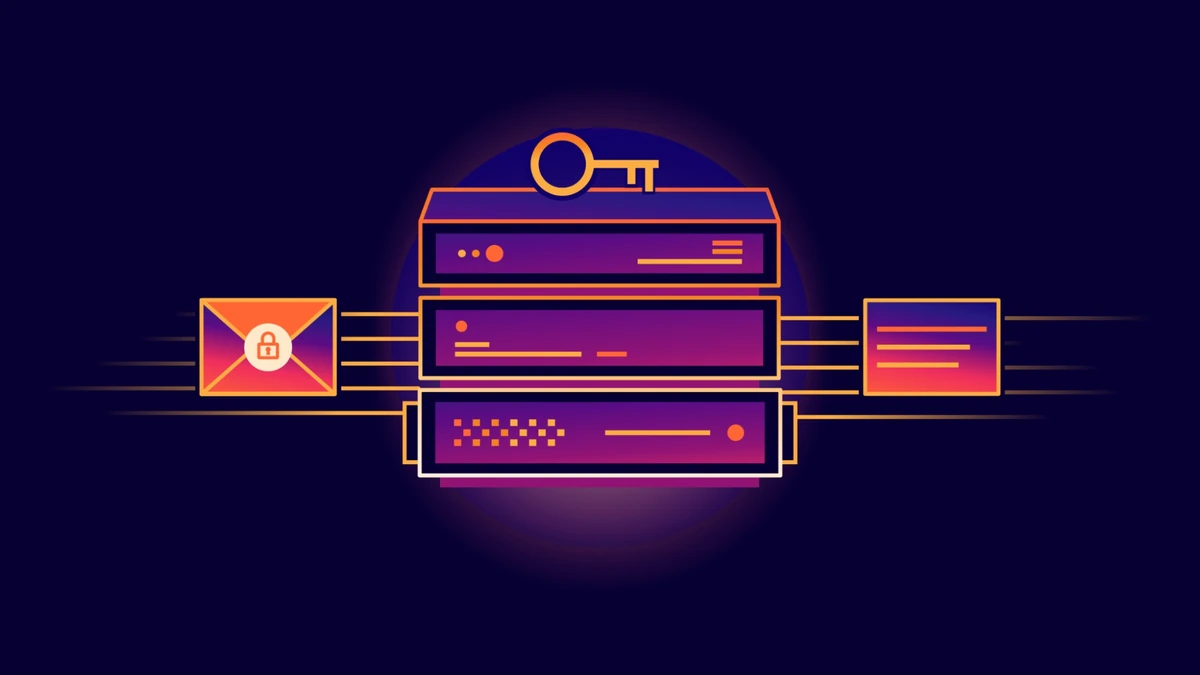
Khi một ứng dụng gửi yêu cầu qua OHTTP, dữ liệu được mã hóa đầu-cuối. Relay chỉ nhìn thấy địa chỉ IP của người dùng nhưng không biết nội dung bên trong yêu cầu. Ngược lại, Gateway nhận được dữ liệu nhưng không thể truy xuất ngược lại địa chỉ IP gốc của người dùng. Sự tách biệt này ngăn chặn các hành vi theo dõi dựa trên IP hoặc dấu vân tay TLS (TLS fingerprint) vốn rất phổ biến hiện nay.
Vai trò của Cloudflare OHTTP Gateway đối với nhà phát triển
Việc Cloudflare cung cấp OHTTP Gateway giúp các tổ chức và cá nhân dễ dàng hơn trong việc tiếp cận hạ tầng bảo mật cấp cao mà không cần tự xây dựng hệ thống trung gian phức tạp. Dưới đây là những giá trị cốt lõi mà giải pháp này mang lại:
1. Ngăn chặn dấu vết hành vi (Anonymization)
Với Cloudflare OHTTP Gateway, các nhà phát triển có thể ẩn đi địa chỉ IP của khách hàng cuối khi gửi yêu cầu đến máy chủ backend. Điều này cực kỳ quan trọng đối với các dịch vụ cần xử lý thông tin cá nhân nhạy cảm, giúp tuân thủ các quy định khắt khe về quyền riêng tư.
2. Tối ưu hóa hạ tầng với Cloudflare OHTTP Relay
Cloudflare đã thực hiện chiến lược phân loại rõ ràng giữa “OHTTP Gateway” và “OHTTP Relay” (trước đây là Privacy Gateway). Sự phân biệt này giúp nhà phát triển linh hoạt trong việc cấu hình:
- OHTTP Relay: Chuyển tiếp các yêu cầu đã mã hóa mà không giải mã.
- OHTTP Gateway: Nơi giải mã và thực hiện yêu cầu tới đích cuối cùng.
3. Tăng cường tính bảo mật cho ứng dụng hiện hữu
Bằng cách tích hợp OHTTP, các nhà phát triển có thể biến ứng dụng của mình trở thành “Privacy-by-design” (bảo mật ngay từ khâu thiết kế). Điều này tạo sự tin tưởng tuyệt đối cho người dùng cuối trong môi trường Internet năm 2026, nơi mà dữ liệu là tài sản quý giá nhất.
So sánh cơ chế truyền tải dữ liệu thông thường và OHTTP
| Đặc điểm | HTTP truyền thống | Cloudflare OHTTP Gateway |
|---|---|---|
| Bảo mật IP | Máy chủ biết IP của Client | Máy chủ không thấy IP gốc của Client |
| Mã hóa | TLS (đến máy chủ) | Mã hóa đầu-cuối qua Gateway/Relay |
| Dấu vân tay TLS | Dễ bị thu thập | Bị vô hiệu hóa bởi Relay |
| Độ trễ | Thấp | Nhỉnh hơn (do qua các node trung gian) |
| Mục đích chính | Tốc độ kết nối | Quyền riêng tư tối đa |
Hướng dẫn các bước áp dụng OHTTP vào hệ thống
Nếu bạn là nhà phát triển muốn nâng cấp bảo mật cho ứng dụng của mình, hãy thực hiện theo lộ trình checklist sau:
- Xác định các endpoints cần bảo mật: Ưu tiên các API xử lý dữ liệu người dùng (email, vị trí, dữ liệu định danh).
- Triển khai Client-side OHTTP: Sử dụng các thư viện chuẩn IETF để đóng gói yêu cầu trước khi rời khỏi thiết bị người dùng.
- Cấu hình Gateway: Đăng ký và sử dụng Cloudflare OHTTP Gateway để quản lý các yêu cầu đến.
- Kiểm soát thông qua ACLs: Sử dụng Access Control Lists (ACLs) trên hệ thống Cloudflare để giới hạn nguồn tin và đảm bảo chỉ các yêu cầu hợp lệ mới được đi qua Gateway.
- Kiểm tra (Audit): Sử dụng các công cụ giám sát hiệu năng của Cloudflare để đảm bảo luồng dữ liệu không bị nghẽn sau khi áp dụng mã hóa OHTTP.
Đánh giá từ chuyên gia
Công nghệ OHTTP không còn là khái niệm lý thuyết mà đã trở thành tiêu chuẩn vàng trong thiết kế hệ thống bảo mật năm 2026. Mặc dù nó đòi hỏi một chút hy sinh về độ trễ, nhưng những lợi ích về mặt bảo vệ danh tính người dùng là vô giá. Đối với các đơn vị đang vận hành các dịch vụ nhạy cảm, Cloudflare OHTTP Gateway chính là “lá chắn” cần thiết nhất để đối phó với các mối đe dọa về quyền riêng tư ngày càng phức tạp trên không gian số.