Điều gì đã xảy ra trên chuyến bay FlyDubai FZ1073?
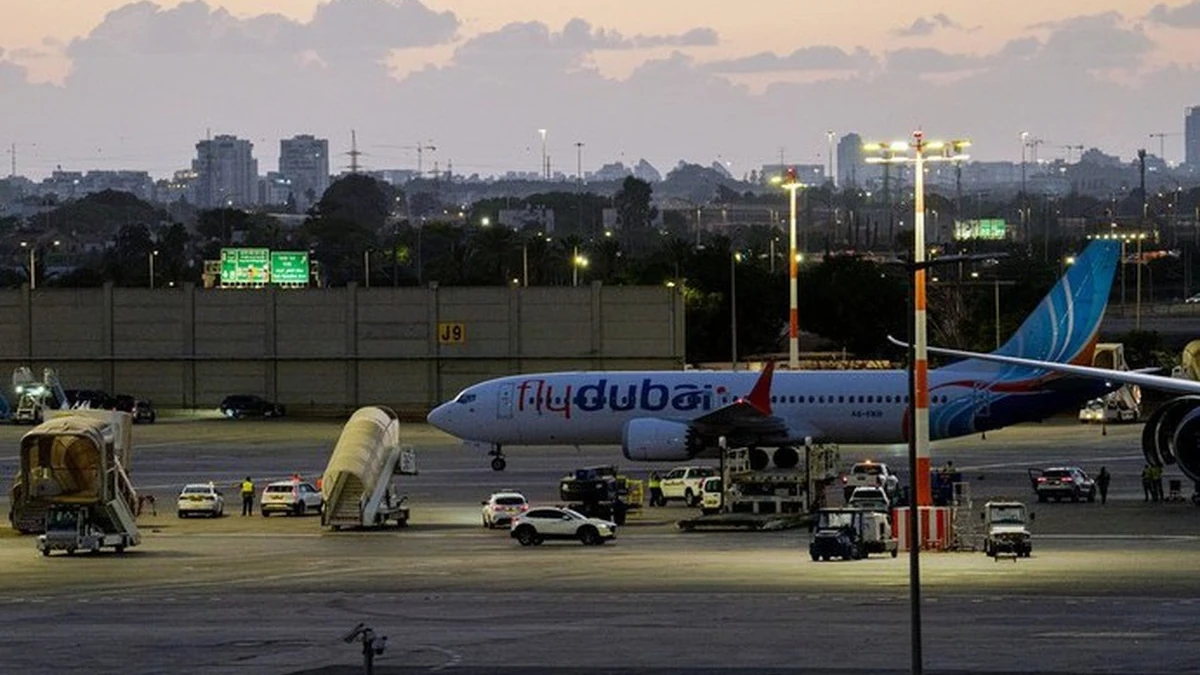
Ngày 30/9/2026, chuyến bay FZ1073 của FlyDubai từ Dubai đến Tel Aviv phải chuyển hướng và hạ cánh khẩn cấp xuống Tabuk, Saudi Arabia sau một sự cố nghiêm trọng trong buồng lái. Theo các thông tin được công bố sau sự việc, cơ phó Hamam al-Hammami, một công dân Oman, bị cáo buộc tấn công cơ trưởng Smit Machchhar và tìm cách giành quyền kiểm soát máy bay.
Trong những phút nguy hiểm, máy bay mất độ cao nhanh trước khi tình hình được kiểm soát. Cơ trưởng dù bị thương vẫn góp phần tạo điều kiện để những người bên ngoài tiếp cận buồng lái; hành khách, thành viên tổ bay và các phi công có mặt trên chuyến bay sau đó tham gia khống chế nghi phạm. Máy bay cuối cùng hạ cánh an toàn tại Tabuk.
Các cơ quan chức năng tiếp tục điều tra động cơ, quá trình tuyển dụng và lịch sử của nghi phạm. Vì vậy, khi phân tích vụ tấn công chuyến bay FlyDubai 2026, cần phân biệt rõ giữa dữ kiện đã được cơ quan chức năng hoặc các hãng thông tấn uy tín xác nhận với những thông tin vẫn mới dừng ở mức nguồn tin điều tra và báo chí dẫn lại.
Vì sao sự cố đặt ra vấn đề về mối đe dọa nội bộ?
An ninh hàng không trong nhiều thập niên tập trung mạnh vào việc ngăn người hoặc vật thể nguy hiểm từ bên ngoài tiếp cận máy bay. Tuy nhiên, sự cố FZ1073 nhấn mạnh một dạng rủi ro khó kiểm soát hơn: mối đe dọa nội bộ, hay insider threat, xuất phát từ người vốn đã được cấp quyền tiếp cận khu vực và hệ thống nhạy cảm.
Phi công được trao quyền kiểm soát trực tiếp máy bay và thường xuyên hoạt động trong môi trường có mức độ tin cậy rất cao. Vì thế, nếu quá trình đánh giá nhân sự không phát hiện hoặc không truyền đạt đầy đủ một cảnh báo quan trọng, các lớp bảo vệ vật lý tại sân bay khó có thể bù đắp hoàn toàn khoảng trống đó.
Ba điểm yếu cần được xem xét trong quy trình an ninh hàng không
1. Khoảng trống trong chia sẻ thông tin giữa các tổ chức
Các báo cáo sau sự cố cho biết al-Hammami từng bị hạn chế hoặc loại khỏi nhiệm vụ bay tại Oman do những quan ngại liên quan đến quan điểm cực đoan. Tuy nhiên, mức độ chính thức của cảnh báo, tổ chức nào nắm giữ dữ liệu và thông tin nào đã được chuyển cho nhà tuyển dụng tiếp theo vẫn là những vấn đề cần được cơ quan điều tra làm rõ.
Điểm đáng chú ý về quản trị rủi ro là dữ liệu an ninh có thể mất giá trị nếu chỉ tồn tại trong một tổ chức. Một nhân sự hàng không có thể học tập, đào tạo và làm việc tại nhiều quốc gia trong suốt sự nghiệp. Nếu các cảnh báo nghiêm trọng không có cơ chế truyền đạt hợp pháp và có kiểm soát, nhà tuyển dụng mới có nguy cơ chỉ nhìn thấy một phần hồ sơ của ứng viên.
2. Background check không thể chỉ là kiểm tra hồ sơ hành chính
Thẩm tra lý lịch trong ngành hàng không cần được hiểu rộng hơn việc xác minh bằng cấp, giấy phép, kinh nghiệm và tiền án. Với những vị trí có quyền tiếp cận hệ thống trọng yếu, đánh giá rủi ro cần kết hợp lịch sử nghề nghiệp, các sự cố an toàn, thông tin từ đơn vị sử dụng lao động trước đó và những cảnh báo an ninh có căn cứ.
Tuy nhiên, việc mở rộng giám sát sang hoạt động trực tuyến cũng đặt ra vấn đề về quyền riêng tư, bảo vệ dữ liệu và nguy cơ đánh giá sai. Phân tích mạng xã hội hoặc công cụ AI không nên được coi là bằng chứng tự động về tư tưởng hay ý định của một cá nhân. Nếu được sử dụng, chúng phù hợp hơn với vai trò tín hiệu hỗ trợ để chuyên gia đánh giá theo quy trình minh bạch và có cơ chế kiểm chứng.
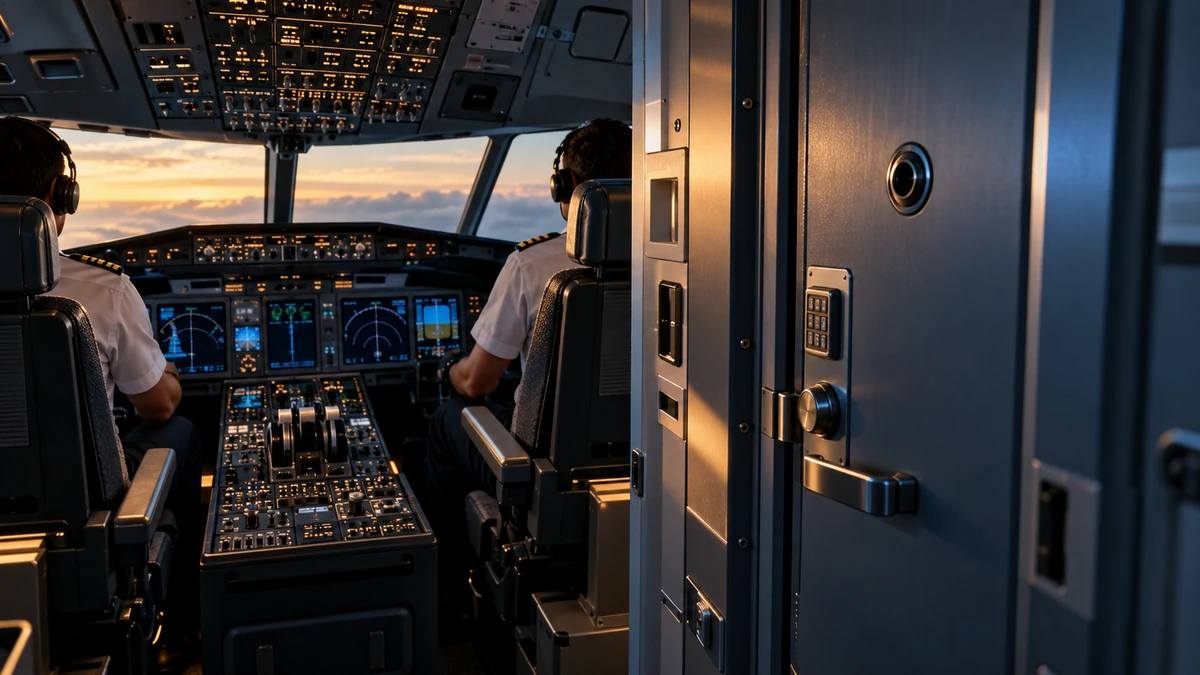
3. Khác biệt thẩm quyền giữa hãng bay, quốc gia xuất phát và điểm đến
Một chuyến bay quốc tế có thể đồng thời liên quan đến quốc gia đăng ký tàu bay, quốc gia của hãng khai thác, quốc tịch của thành viên tổ bay, quốc gia khởi hành và quốc gia điểm đến. Điều đó khiến dữ liệu an ninh chịu sự điều chỉnh của nhiều hệ thống pháp luật và cơ quan khác nhau.
Vụ việc FlyDubai cho thấy câu hỏi quan trọng không đơn giản là quốc gia nào cần kiểm tra phi công, mà là cảnh báo nào phải được chia sẻ, ai được quyền truy cập, dữ liệu được lưu giữ trong bao lâu và cơ chế xử lý ra sao khi một quốc gia hoặc doanh nghiệp phát hiện rủi ro nghiêm trọng.
So sánh cách tiếp cận an ninh truyền thống và quản trị rủi ro nhiều lớp
| Tiêu chí | Cách tiếp cận truyền thống | Hướng quản trị rủi ro nhiều lớp |
|---|---|---|
| Chia sẻ dữ liệu | Thông tin phân tán theo tổ chức và quốc gia | Cơ chế trao đổi cảnh báo có tiêu chuẩn, phân quyền và khả năng kiểm chứng |
| Đánh giá nhân sự | Tập trung vào giấy phép, năng lực chuyên môn và hồ sơ hành chính | Kết hợp năng lực, lịch sử nghề nghiệp, yếu tố con người và tín hiệu rủi ro có căn cứ |
| Thẩm tra định kỳ | Tập trung mạnh ở giai đoạn tuyển dụng | Tái đánh giá theo chu kỳ và khi xuất hiện tín hiệu rủi ro đáng kể |
| Dữ liệu trực tuyến | Ít được tích hợp hoặc xử lý không đồng nhất | Chỉ sử dụng trong khuôn khổ pháp lý, có giám sát của con người và cơ chế chống kết luận sai |
| Ứng phó trong buồng lái | Dựa nhiều vào kiểm soát truy cập vật lý | Kết hợp kiểm soát truy cập, quy trình phối hợp tổ bay và phương án xử lý insider threat |
Không nên biến AI thành công cụ chấm điểm tư tưởng của phi công
Một trong những phản ứng dễ xuất hiện sau các sự cố an ninh là đề xuất dùng AI để quét toàn bộ dấu vết trực tuyến của nhân sự. Cách tiếp cận này có thể tạo thêm dữ liệu nhưng đồng thời kéo theo rủi ro lớn về quyền riêng tư, thiên lệch thuật toán và kết luận sai ngữ cảnh.
Mô hình phù hợp hơn là sử dụng công nghệ để phát hiện tín hiệu cần xem xét, sau đó chuyển sang quy trình đánh giá của con người. Những quyết định ảnh hưởng trực tiếp đến nghề nghiệp của phi công cần dựa trên bằng chứng có thể kiểm chứng, tiêu chí nhất quán và cơ chế khiếu nại, thay vì một điểm số rủi ro do thuật toán tự động tạo ra.
Những lớp phòng vệ nào cần được củng cố sau sự cố FlyDubai?
Một hệ thống an ninh hiệu quả không nên phụ thuộc vào một biện pháp duy nhất. Ngành hàng không có thể giảm rủi ro bằng cách xây dựng nhiều lớp phòng vệ để việc một lớp thất bại không lập tức dẫn đến thảm họa.
- Chuẩn hóa việc xác minh lịch sử nghề nghiệp: Những cảnh báo an toàn hoặc an ninh nghiêm trọng từ đơn vị sử dụng lao động trước cần có quy trình xác minh và chuyển giao phù hợp với pháp luật.
- Đánh giá liên tục thay vì kiểm tra một lần: Các vị trí nhạy cảm cần được tái đánh giá định kỳ về năng lực, yếu tố con người và những thay đổi có khả năng ảnh hưởng đến an toàn khai thác.
- Xây dựng cơ chế chia sẻ cảnh báo xuyên biên giới: Thay vì một danh sách đen thiếu kiểm soát, ngành hàng không cần tiêu chuẩn xác thực dữ liệu, phân quyền truy cập và quy trình sửa thông tin sai.
- Rà soát kịch bản insider threat trong buồng lái: Huấn luyện tổ bay cần tính đến cả trường hợp mối đe dọa xuất phát từ người đã có quyền truy cập hợp pháp.
- Duy trì giám sát con người đối với công nghệ: AI có thể hỗ trợ phân tích dữ liệu nhưng không nên tự động quyết định một cá nhân có nguy hiểm hay không.
Bài học lớn nhất từ vụ tấn công chuyến bay FlyDubai 2026
Sự cố FZ1073 cho thấy an ninh hàng không không kết thúc tại máy soi hành lý hay cửa buồng lái. Một hệ thống an toàn còn phụ thuộc vào chất lượng tuyển dụng, khả năng phát hiện rủi ro con người, luồng chia sẻ thông tin giữa các tổ chức và năng lực phản ứng khi lớp phòng vệ đầu tiên thất bại.
Trong một hệ thống có mức độ liên kết toàn cầu như hàng không dân dụng, một cảnh báo chỉ thực sự có giá trị khi nó được xác minh, chuyển đến đúng chủ thể và được xử lý theo một quy trình có trách nhiệm.
Đồng thời, bài học từ FlyDubai không đồng nghĩa với việc mọi dấu hiệu cá nhân, quan điểm chính trị hoặc tôn giáo đều có thể được sử dụng để suy đoán nguy cơ. Một mô hình an ninh bền vững phải cân bằng giữa phòng ngừa mối đe dọa, quyền riêng tư, nguyên tắc không phân biệt đối xử và yêu cầu về bằng chứng.
Cuộc điều tra quốc tế về nghi phạm và quá trình tuyển dụng vẫn có thể bổ sung những dữ kiện mới. Vì vậy, những kết luận về trách nhiệm của từng tổ chức cần dựa trên kết quả điều tra chính thức. Ở góc độ quản trị rủi ro, điều đã trở nên rõ ràng là ngành hàng không cần nhìn insider threat như một bài toán xuyên suốt vòng đời nhân sự, thay vì chỉ là một bước kiểm tra trước ngày tuyển dụng.