1. Bản chất của sự cố trên chuyến bay Flydubai
Sự việc diễn ra trên chiếc Boeing 737 MAX 8 khi đối tượng Hammam Hammami thực hiện hành vi tấn công cơ trưởng ngay giữa không trung. Đây không chỉ là một sự cố đơn lẻ mà là hồi chuông cảnh báo về khả năng kiểm soát nội bộ. Việc một phi công từng bị xem xét về tư tưởng cực đoan có thể tiếp tục vận hành các chuyến bay thương mại cho thấy một mắt xích bị đứt gãy trong quá trình hậu kiểm hồ sơ an ninh.
2. Phân tích các lỗ hổng bảo mật trong hệ thống an ninh hàng không
Dưới góc độ chuyên gia, sự thất bại trong việc ngăn chặn vụ tấn công đến từ ba nguyên nhân chính:
Sự thiếu đồng bộ trong chia sẻ dữ liệu an ninh
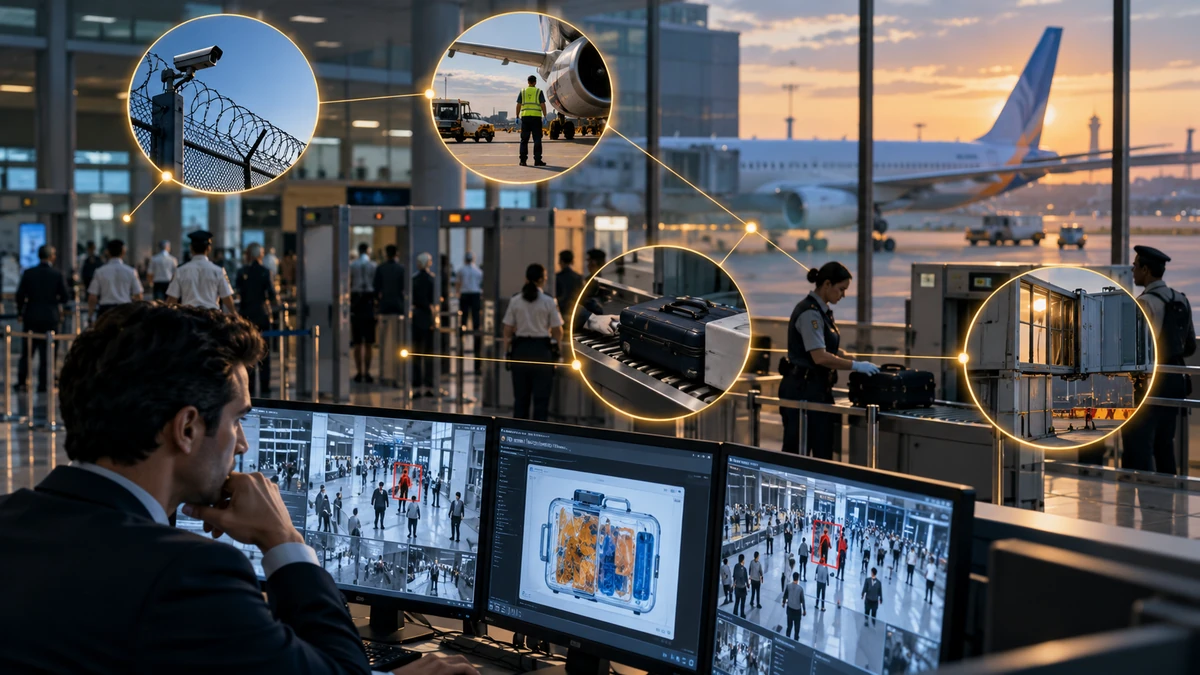
Dữ liệu về lịch sử hành vi của Hammami khi còn làm việc tại Oman Air không được cập nhật hoặc chia sẻ hiệu quả tới các hãng hàng không khác. Hệ thống quản lý nhân sự hàng không hiện nay vẫn còn tồn tại các “ốc đảo dữ liệu”, nơi thông tin quan trọng bị cô lập thay vì được kết nối vào mạng lưới cảnh báo chung toàn cầu.
Lỗ hổng trong quy trình kiểm tra danh sách hành khách và phi hành đoàn
Tại Israel, dù các chuyến bay từ UAE được giám sát chặt chẽ, việc đối tượng không bị đánh dấu trong hệ thống danh sách phi hành đoàn cho thấy sự thiếu sót trong quy trình tiền kiểm (pre-screening). Việc một phi công từ quốc gia không có quan hệ ngoại giao được phép điều khiển chuyến bay vào không phận mà không bị lọc qua hệ thống cảnh báo tự động là một điểm yếu chết người.
Sự chủ quan trong sàng lọc tư tưởng cực đoan
Các bằng chứng từ mạng xã hội cho thấy sự thâm nhập sâu của tư tưởng cực đoan vào đời sống cá nhân của đối tượng. Tuy nhiên, các tiêu chí đánh giá phi công hiện nay thường tập trung vào sức khỏe tâm lý lâm sàng và kỹ năng bay, mà bỏ qua việc giám sát các biểu hiện tư tưởng cực đoan trên không gian số.
3. Bảng tổng hợp các điểm yếu trong an ninh hàng không
| Điểm yếu | Mô tả | Hệ quả tiềm tàng |
|---|---|---|
| Chia sẻ thông tin | Dữ liệu nhân sự bị cô lập giữa các hãng/quốc gia | Đối tượng cực đoan vẫn được tuyển dụng |
| Hệ thống danh sách | Thiếu sự kết nối dữ liệu cấm bay/theo dõi | Không ngăn chặn được từ khâu chuẩn bị bay |
| Giám sát số | Bỏ qua dấu vết tư tưởng trên mạng xã hội | Nguy cơ nội gián từ chính phi hành đoàn |
4. Những bài học đắt giá cho ngành hàng không trong năm 2026
Để đảm bảo an ninh cho hành khách và phi hành đoàn trong năm 2026, các hãng hàng không và cơ quan chức năng cần triển khai các hành động sau:
- Xây dựng cơ sở dữ liệu an ninh phi công toàn cầu: Thiết lập hệ thống chia sẻ thông tin phi công giữa các hãng hàng không quốc tế để đồng bộ hóa lịch sử làm việc và các cảnh báo về đạo đức nghề nghiệp.
- Áp dụng kiểm tra nền tảng số định kỳ: Tích hợp kiểm tra dấu vết hoạt động trực tuyến có yếu tố cực đoan vào quy trình kiểm tra sức khỏe và tư tưởng phi công hàng năm.
- Tăng cường quy trình xác thực nhân sự: Sử dụng trí tuệ nhân tạo để quét danh sách phi hành đoàn đối chiếu với các cơ sở dữ liệu cảnh báo an ninh toàn cầu theo thời gian thực trước khi máy bay cất cánh.
- Đào tạo kỹ năng ứng phó cho phi hành đoàn: Không chỉ tập trung vào kỹ năng bay, cần đào tạo kỹ năng xử lý các tình huống tấn công nội bộ (insider threat) trong buồng lái.
5. Kết luận của chuyên gia
Vụ việc chuyến bay Flydubai là lời nhắc nhở rằng công nghệ máy bay hiện đại như Boeing 737 MAX 8 dù có an toàn đến đâu cũng sẽ trở nên mong manh nếu con người vận hành có ý đồ xấu và lỗ hổng bảo mật chưa được bịt kín. Sự hợp tác quốc tế trong việc chia sẻ thông tin an ninh không còn là lựa chọn, mà là yêu cầu bắt buộc để duy trì sự an toàn cho bầu trời trong năm 2026. Sự dũng cảm của cơ trưởng Smit Machchhar đã ngăn chặn một thảm họa, nhưng chúng ta không thể mãi dựa vào lòng dũng cảm cá nhân để thay thế cho một hệ thống an ninh vững chắc.